

AI 時代金融資安一分鐘速讀
攻擊變快:Rapid7 統計 2026 年第三季高風險漏洞從公開到被利用平均約 3 天。PHP 兩項重大漏洞在公開前 4 天就出現利用嘗試,回報者中,Calif 與 Wiz 都表示借助 AI 找到它。
入口在旁邊:TRM 統計,算進幣安案,北韓歷來竊得的加密資產有 88% 來自金鑰、伺服器與簽章系統等基礎設施入侵,程式碼漏洞約 1%。幣安的 63.4 億美元,從一場假求職面試開始。
事後工具有極限:各方在幣安案凍結約 27 億美元,約占被竊金額四成,多數是穩定幣。攻擊者寧可多付一成以上,把約 3.25 億 USDT 換成無法凍結的 ETH。
監理轉向:英格蘭銀行副總裁 Breeden 直言,光假設攻擊者進不來已經不夠。ECB 要求重要銀行 10/31 前交出 AI 網攻行動計畫,附件寫明要假設外圍防線會被突破。金管會副主委莊琇媛也期許業者,以「假設已經遭到入侵」檢視防線。
台灣位置:永豐 427 筆、4,176 萬元盜轉,出在國外廠商提供的新網銀交易系統。台灣監理方向與國際一致,但零信任仍未訂導入期限,多項措施停在指引與諮詢階段。
兩週內的三則新聞:錢沒有從核心系統流出
台灣時間 10 月 30 日清晨 4 點 05 分,幣安的 XRP 熱錢包開始往外轉錢。依 TRM Labs 的鏈上分析,接下來不到 20 分鐘,比特幣、Tron 與以太坊的熱錢包也陸續被清出大筆資產。
幣安 11 月 3 日的初步報告寫,受影響資產約 63.4 億美元。區塊鏈分析公司 TRM Labs 追蹤到資金橫跨 10 條鏈,稱這是史上最大的加密竊案,金額約是 2025 年 Bybit 案的四倍。
攻擊者沒有找到任何智慧合約漏洞,也沒有從外面硬闖錢包。依幣安報告,一名工程師在 6 月裝到被竄改的開發工具,另一名工程師在 9 月參加了一場假的求職面試。攻擊者再借一個內部 AI 工具,控制另外兩名工程師的電腦。最後攻擊者拿到容器部署權限,未經授權存取了幣安內部的錢包簽章服務。
往前推一週。10 月 21 日,PHP 兩項重大漏洞曝光,在常見設定下不需登入就可能遠端執行程式碼。官方因消息提前外洩,把修補提早一天,在當天發布。台灣時間當晚約 9 點,日本首相高市早苗在 X 發文,請網站經營者當晚準備修補。若無法盡快修補,暫停網站也是降低風險的有效做法之一。當晚到隔天,靜岡銀行、三菱UFJ、瑞穗、大和證券等陸續暫停網站、App 或部分線上服務,多以預防措施或緊急維護為由。日本全國銀行協會表示,未確認銀行間清算受到影響。
再往後幾天。11 月 3 日上午 9 點 29 分左右,永豐銀客服開始接到客戶反映帳戶有不明轉出。永豐事後統計 427 筆、合計 4,176 萬元,全數轉進同一個台北富邦銀行帳戶,當天下午由永豐先行代墊,全數返還客戶。出問題的是 7 月 22 日上架的新版 App 背後,由一家未具名國外廠商提供的新網銀交易系統。永豐 11 月 4 日表示,外部駭客利用了新網銀交易系統的供應商安全設定。
同一段時間,南韓至 10 月底已有 20 家金融業者確認遭入侵。已公開的案例中,入口多是給貸款仲介與員工使用的對外系統。
把這幾件事放在一起看,有一個共同點:沒有一起是從核心帳務系統或智慧合約被攻破的。錢與資料流出的地方,是員工的電腦、內部工具、供應商的系統與部署權限。
AI 確實讓攻擊者找漏洞、寫攻擊程式的速度快了很多;損失卻大多從被信任的人、供應商與權限流出。防守方的重心,也因此從「把每個漏洞都修好」,轉向「被入侵之後能不能停住、凍住、撤回」。
AI 改寫的是時間表:漏洞從公開到被利用只剩幾天
過去幾年,金融業的資安節奏大致是這樣:廠商公布漏洞與修補,銀行排進每週或每月的變更窗口,測試後上線。這套做法的前提是,攻擊者需要時間理解漏洞、寫出能用的攻擊程式。這個前提在 2026 年明顯鬆動。
資安公司 Rapid7 10 月 21 日的季報統計,2026 年第三季高風險漏洞從公開到被利用,平均只要約 3 天,71% 在 7 天內就被利用。CrowdStrike 的年度報告則指出,2025 年在公開前就遭利用的零時差漏洞增加了 42%。
國際清算銀行(BIS)金融穩定學院 9 月的報告:從漏洞被發現到被利用的時間窗,已經從數週縮短到數分鐘。英格蘭銀行副總裁 Sarah Breeden 6 月在 ECB 辛特拉論壇的發言,引用了另一組數字。2019 年,AI 模型能完成的軟體任務長度大約每 7 個月翻倍;到 2024 年,加快到約每 4 個月。
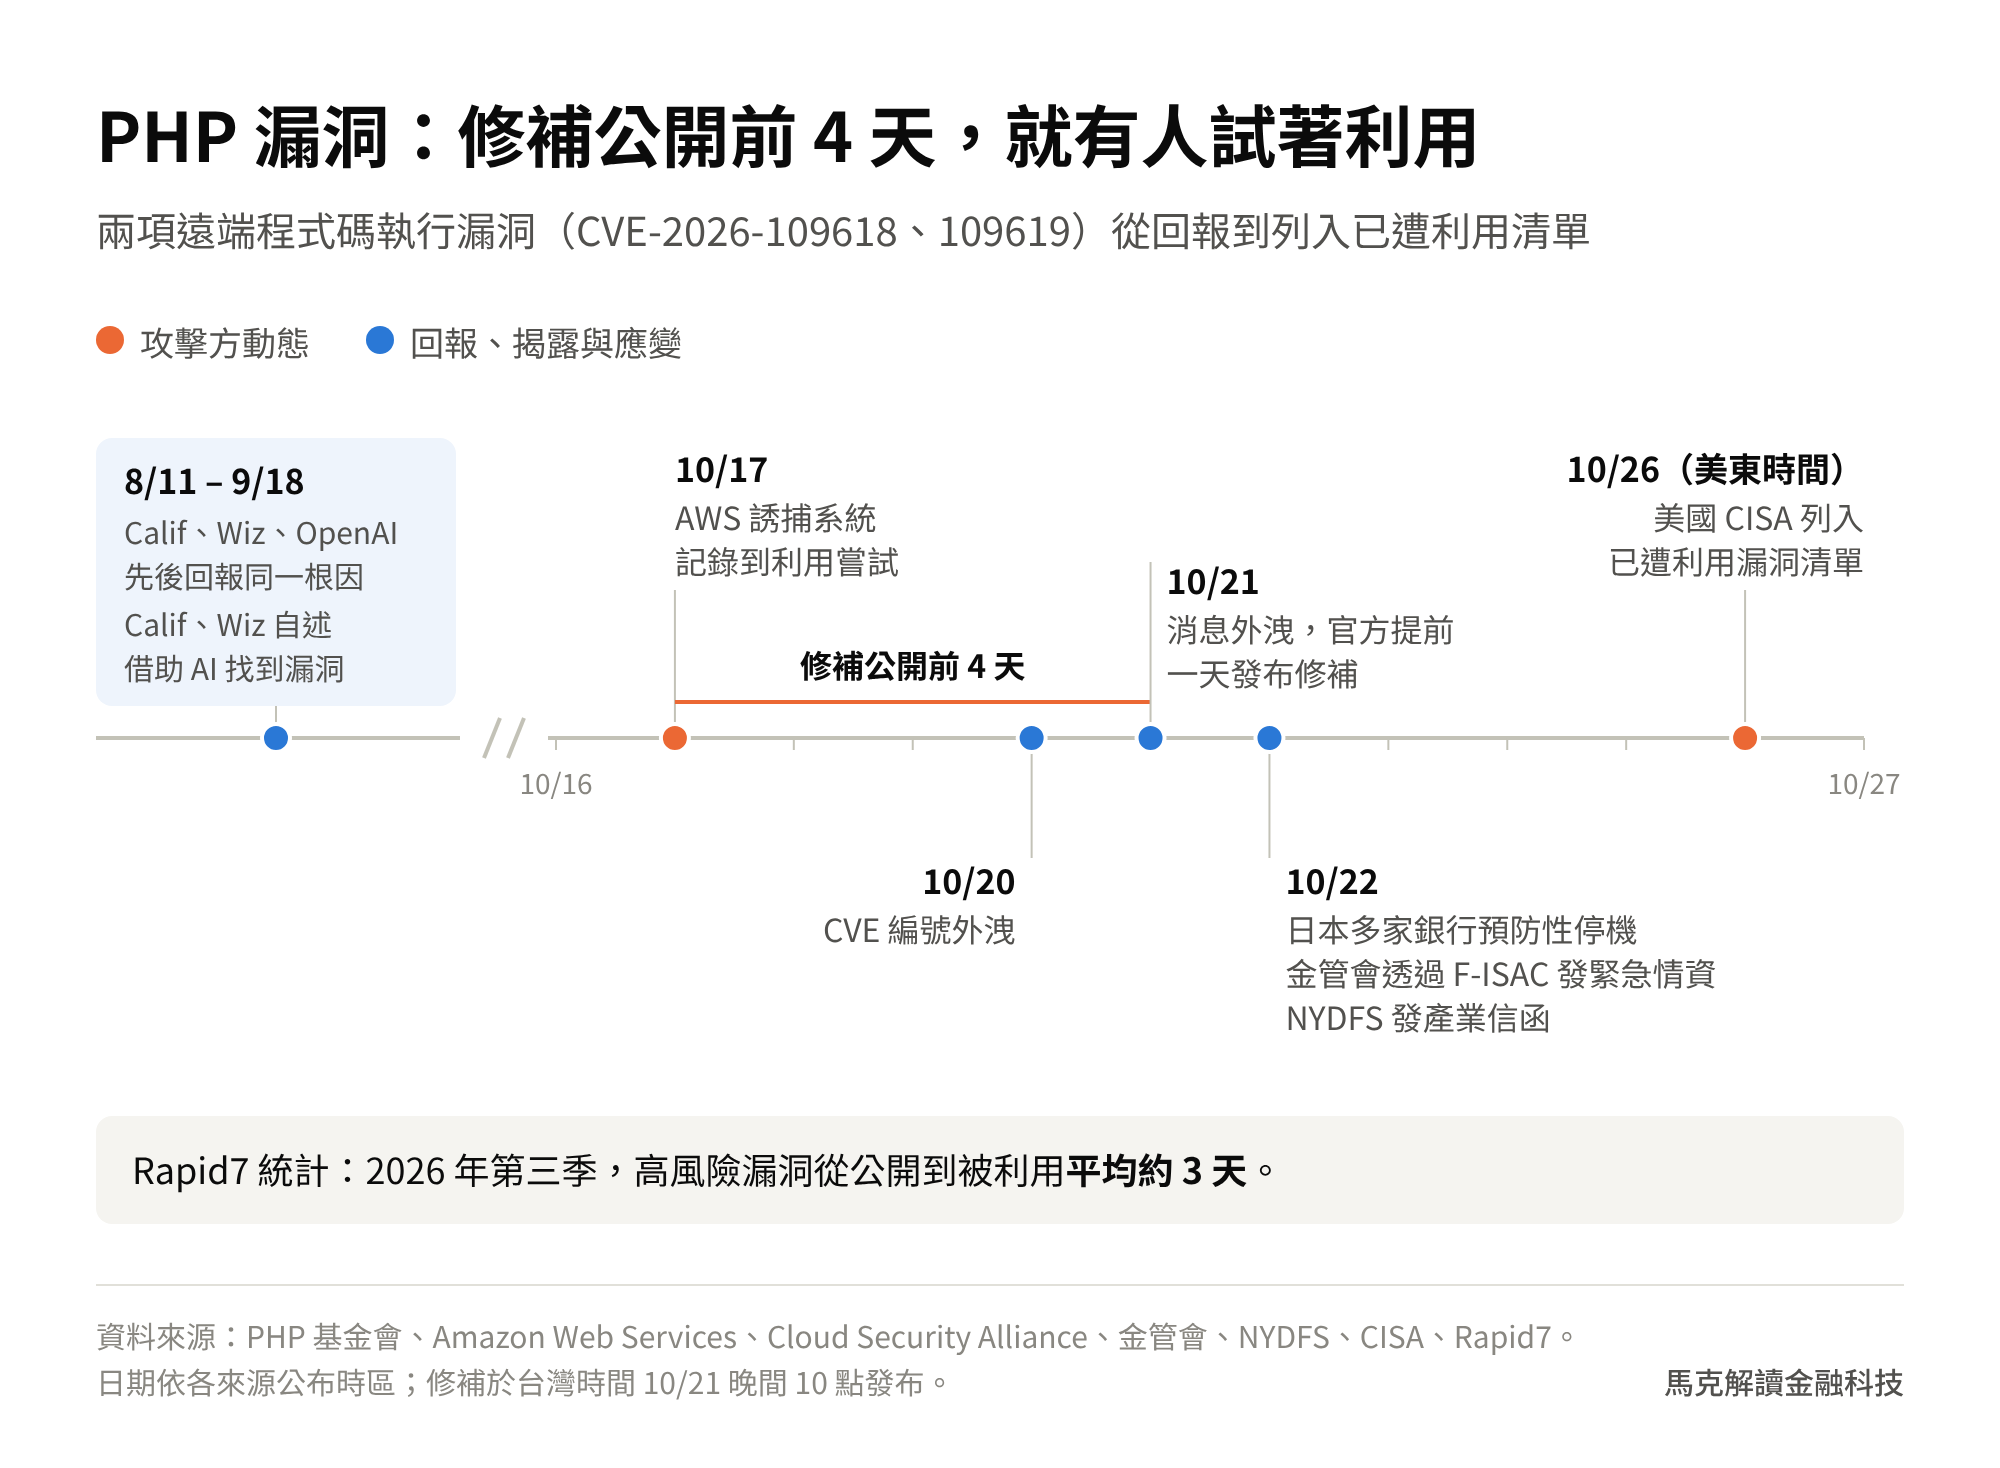
圖 1|PHP 漏洞從回報到列入已遭利用清單的時間軸
AI 找漏洞已經進入實戰
讓時間窗縮短的,是找漏洞與寫攻擊程式的成本一起下降。Anthropic 4 月 7 日公布的 Claude Mythos Preview,在主要作業系統與瀏覽器中找到數千個零時差漏洞。其中許多屬於嚴重等級。發表時,11 家合作夥伴中金融業只有摩根大通。日本三大銀行其後也取得使用權限,6 月曾因美國出口管制一度中斷,8 月底恢復。
10 月的 PHP 漏洞,是更貼近金融業日常的例子。依 PHP 基金會說明,資安新創 Calif 在 8 月回報,Wiz 在 8 月下旬回報。OpenAI 也獨立回報了同一個根因。Calif 與 Wiz 都在自家文章表示,借助 AI 模型找到漏洞。Amazon 的誘捕系統在 10 月 17 日,也就是公開前 4 天,就記錄到利用嘗試。
台灣 F-ISAC 在 10 月 22 日的緊急情資中提醒,攻擊者很可能已用 AI 比對修補前後的程式碼差異,製作自動化攻擊。開源社群也開始改規則。Bitcoin Core 開發者 Antoine Poinsot 10 月 22 日在開發者郵件列表宣布新做法。被判定「容易被發現」的漏洞,會盡快在所有維護中的版本修補,並發布安全公告。理由是大型語言模型大幅降低了找出這類漏洞、或辨認出低調修補的門檻。
攻擊工具鏈裡也出現了 AI
AI 的用途不限於找漏洞。Anthropic 2025 年 11 月揭露一起由中國國家支持團體發動的間諜行動。AI 完成了八到九成的工作,人類只在少數決策點介入。目標約 30 個,包括金融機構,其中少數得手。
2026 年 10 月,CrowdStrike 發現一台很可能用來攻擊南韓金融業的伺服器,上面架著中國開發的開源代理型滲透測試工具 ARTEX。微軟同月揭露,另一個團體 Storm-0940 用同一套工具,經由 ConnectWise 的供應鏈入口發動攻擊。它嘗試登入超過 2,250 個企業雲端租戶,多數沒有成功。
另一面:AI 還不是萬能鑰匙
這些數字容易讓人以為 AI 已經能自己攻破銀行,實際證據沒有那麼強。Google 威脅情報小組(GTIG)2 月的報告寫,尚未觀察到國家級駭客與資訊作戰團體,取得根本改變威脅態勢的突破性能力。這份報告早於 Mythos 與南韓事件,引用時要記得時間點。Rapid7 第三季追蹤的威脅情資報告中,也只有 8% 提到 AI 是攻擊作業的一環。
具體案例同樣如此。南韓官方至 10 月底仍未確認 AI 參與入侵,金融委員會委員長 10 月 4 日只說,「不能排除」利用 AI 攻擊的可能。幣安案中,Immunefi 資安主管 Gonçalo Magalhães 說,AI 讓找弱點變得便宜,修補卻仍以人的速度進行。他同時表示,目前沒有跡象顯示這次攻擊用了 AI。
防守方用的是同一套能力
同樣的能力也在防守方手上。美國國防高等研究計畫署(DARPA)2025 年 8 月舉辦 AI 網路挑戰賽決賽。參賽 AI 系統找到 86% 的合成漏洞,也修補了 68%。PHP 今年稍早也和開源安全計畫 Alpha-Omega 合作,用 Mythos 掃描過程式碼。IBM 2026 年資料外洩成本報告統計,在資安作業中使用 AI 與自動化的企業,平均每起外洩少損失近 200 萬美元。
所以 AI 放大的,主要是速度與覆蓋面。當漏洞在幾天內就被利用,「每個都修完再說」在實務上做不到。防線的重心只好往後移:假設攻擊者會進來,再看損失能被限制在多小。
錢從哪扇門流出:三個入口的案例拆解
如果只看事件件數,程式漏洞仍是最常見的入口。TRM 統計 2026 年上半年加密產業 207 起駭案,約六成是智慧合約漏洞。換成金額,畫面就不一樣了:同一期間,金鑰、伺服器與簽章系統這類基礎設施入侵只占事件數約 15%,卻占損失約 76%。
北韓的數字更極端。TRM 10 月 30 日統計,北韓 2017 年以來累計竊得約 128 億美元加密資產。計入幣安案後,其中 88% 來自基礎設施入侵,程式碼漏洞只占約 1%。2026 年至今的全球加密駭案損失,TRM 歸因於北韓的占 85%;不計幣安,比例是 45%。
傳統金融的方向類似,程度沒那麼極端。American Banker 轉述 Verizon 2026 年資料外洩調查報告,金融業初始入侵手法以利用漏洞占 22% 居首,釣魚 20%,被盜帳密 15%。有第三方涉入的外洩,在金融業占 34%,全產業則是 48%。歐盟三大監理機構(ESAs)統計,DORA 上路後的 2025 年,歐盟金融機構共通報 3,383 件重大資通訊事件,29% 源自第三方服務商的失誤。
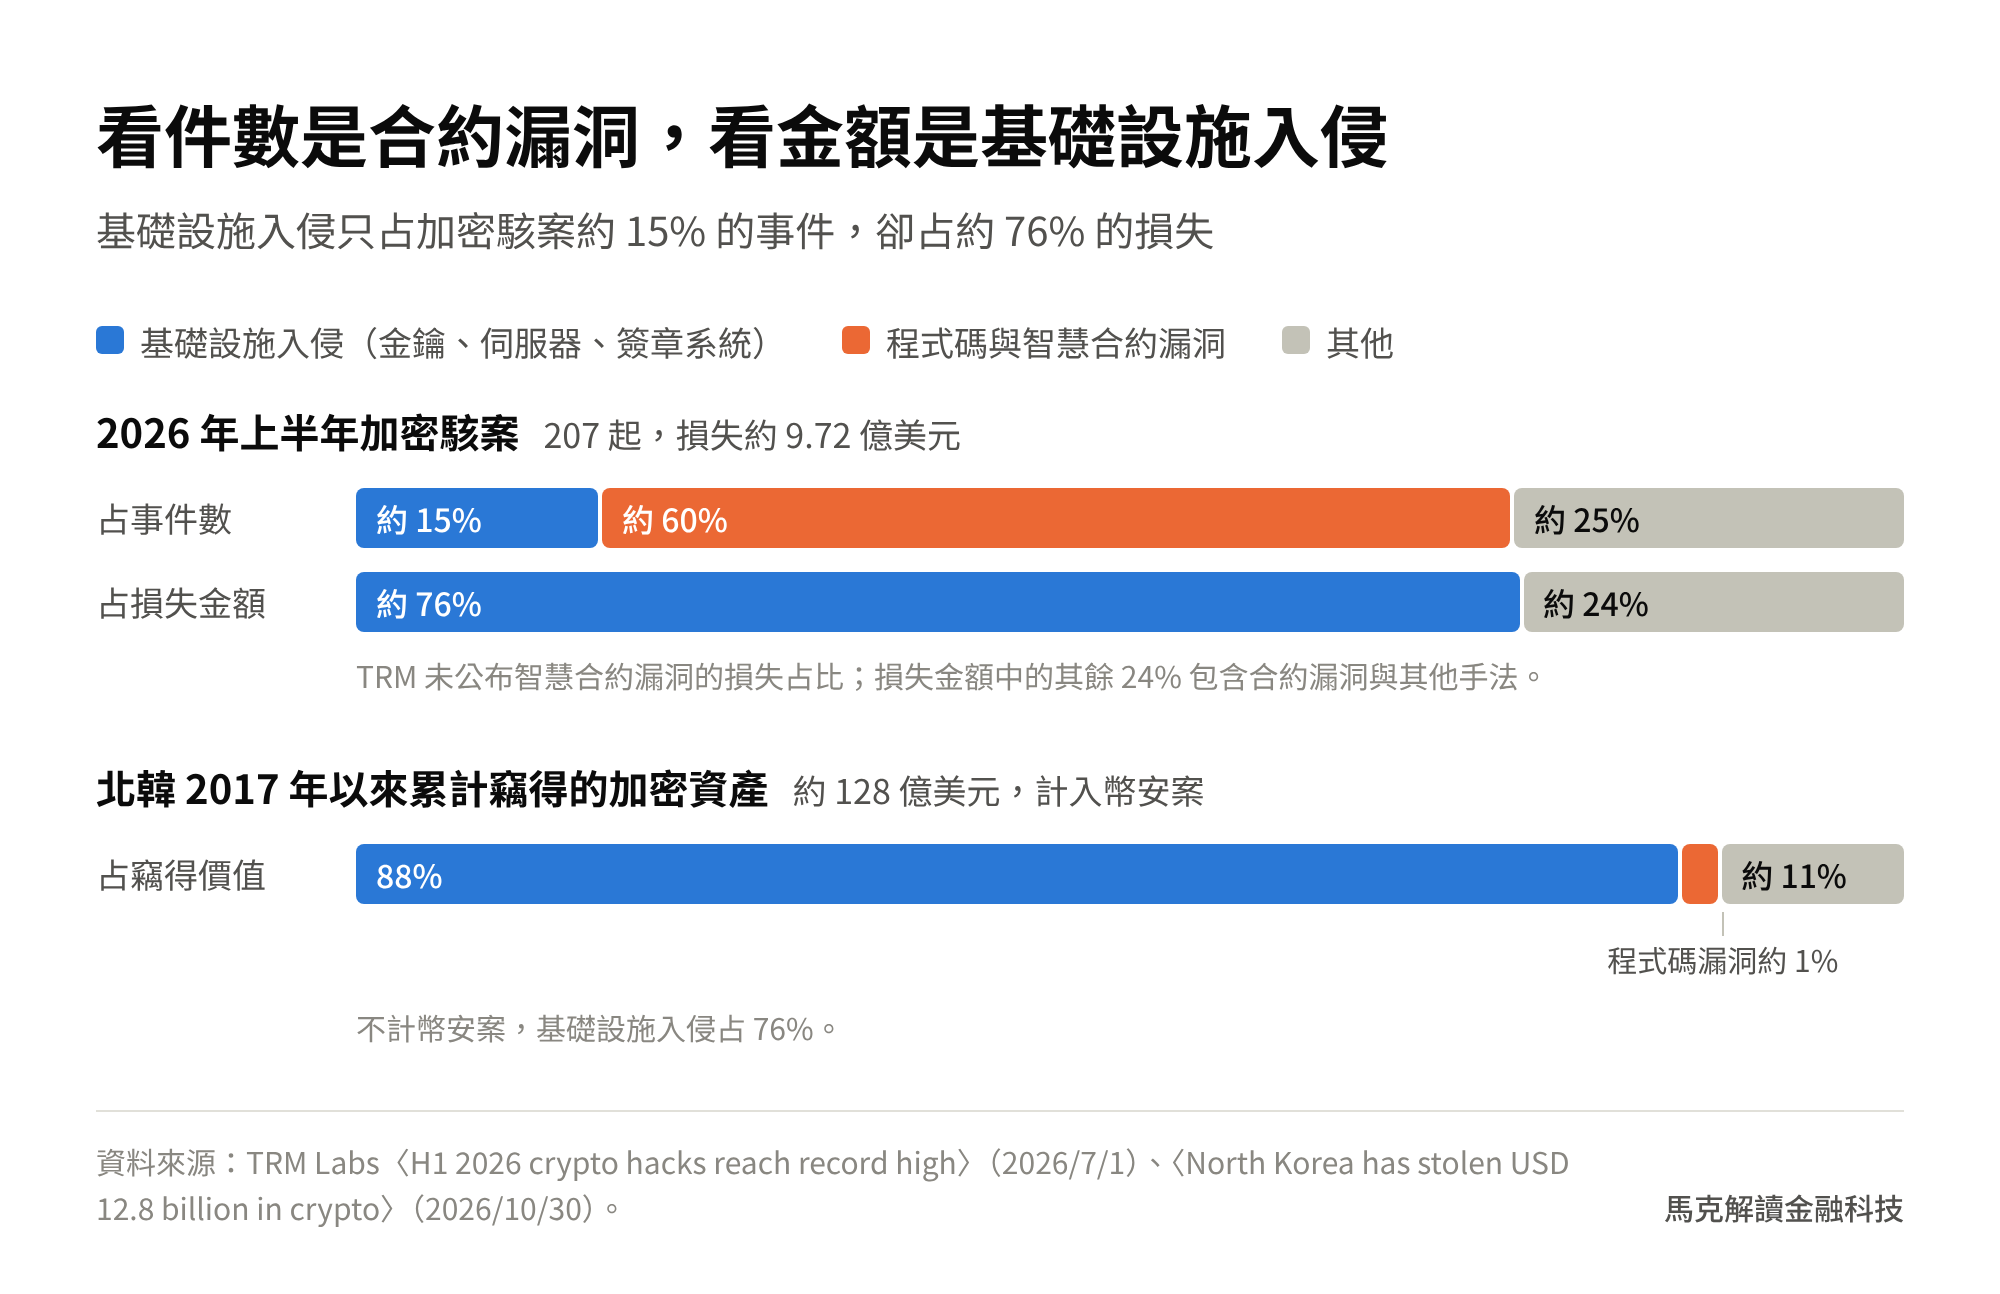
圖 2|加密駭案的件數與損失金額,入口分布不同
以下三組案例,分別對應三種入口:員工裝置與內部工具、對外的周邊系統,以及供應商與第三方。
員工裝置與內部工具:幣安 63.4 億美元的五個月
幣安的報告把起點拉回 6 月。負責錢包維運的工程師 A,用搜尋引擎找一個熱門的 AI 程式設計工具,安裝時下載到被竄改的 Homebrew。幣安當時就偵測到異常,替他換了電腦、輪替憑證。但攻擊者已經知道他的職務,以及錢包團隊有哪些同事。
9 月,軟體工程師 B 在正規求職平台上,被一名自稱「Project Director」的人聯繫。第一輪是假人資的視訊面試,第二輪改在社群聊天 App 上,對方自稱一家虛構公司的執行長。面試接近尾聲時,對方要求 B 把一份「作業」下載到公司電腦,程式在安裝設定時就執行了惡意程式。
10 月 20 日,攻擊者以 B 的電腦為跳板,利用一個內部 AI 工具,取得工程師 A 與另一名工程師 C 電腦的控制權。他在 A 的電腦上找到容器部署權限的 token。9 天後,攻擊者登入 C 的電腦,用 A 的憑證部署容器、執行腳本,未經授權存取了內部錢包簽章服務。
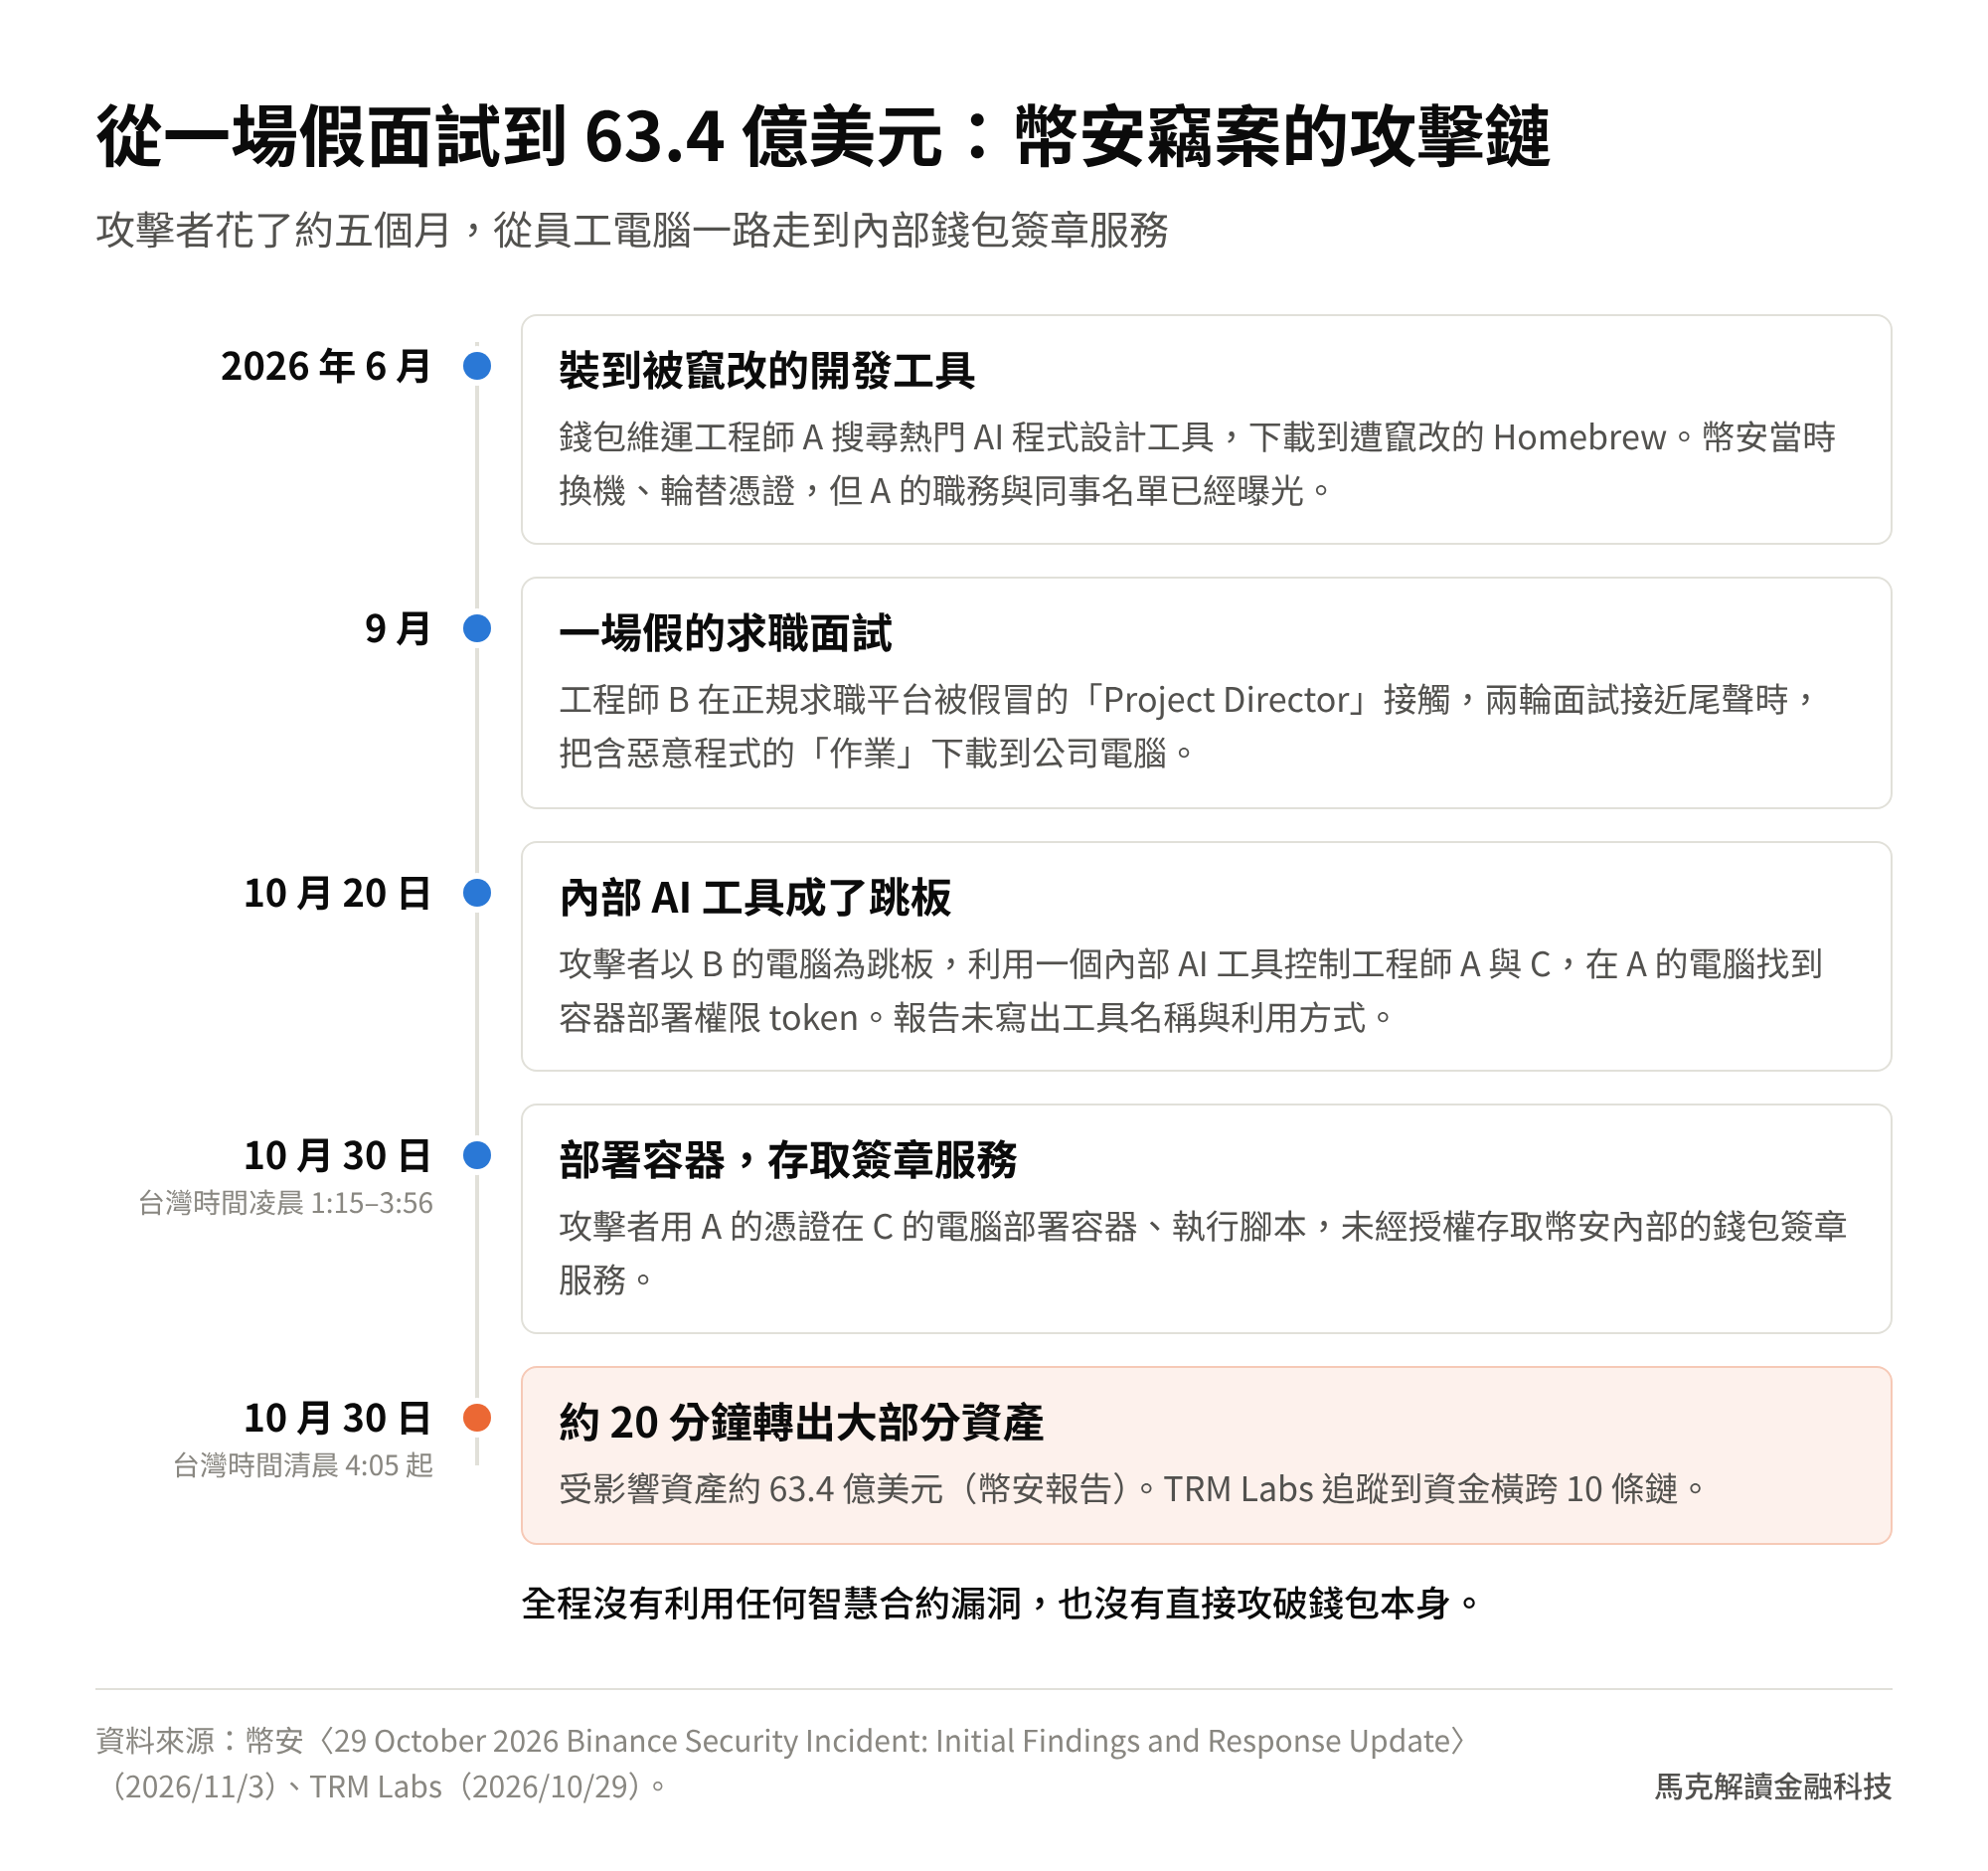
圖 3|幣安竊案的攻擊鏈
這條路徑沒有用到任何智慧合約漏洞。TRM 把北韓這類手法稱為「Code to Custody」。攻擊者假冒招募人員或投資人接觸目標,說服對方執行一段程式測驗。接著一路拿到 SSH 金鑰、登入 cookie 與雲端 token,最後碰到交易簽章系統。2024 年 5 月,日本交易所 DMM Bitcoin 遭竊約 3.08 億美元。據 FBI 與日本警察廳調查,入口是北韓駭客假冒招募人員,傳給錢包軟體商員工的「聘前測驗」。
幣安報告提到,2026 年以來已偵測並阻擋 57 起疑似北韓相關的資安威脅案件。手法包括假面試、偽裝成熱門開發工具的惡意程式、遭竄改的套件與瀏覽器擴充,以及假視訊會議軟體。報告沒有寫出那個內部 AI 工具的名稱,也沒說明它如何被利用,並表示部分技術細節將保密。能確定的只有一點:員工手上的工具愈強大,被借走時能做的事也愈多。
對外的周邊系統:南韓 16 家金融機構
南韓的連環入侵從 9 月底延燒到 11 月。金融當局 10 月 14 日公布,共 16 家金融機構確認遭入侵,約 10 萬筆個資外洩。受害範圍涵蓋銀行、儲蓄銀行、相互金融、資本公司、電子金融業與虛擬資產業者。當局當時表示,未確認有可直接用於盜刷的帳號或卡號外洩,之後陸續有業者通報帳號外洩。
新韓銀行約 2.5 萬名客戶受影響,KB 國民銀行 10 月 26 日又追加確認 2,091 人,累計 2,210 人。10 月 28 日,大信證券(約 3.8 萬名客戶)、未來資產資產運用與 Bithumb 也相繼公布遭入侵。據《韓國日報》統計,截至 10 月 29 日,受害金融機構已達 20 家。
攻擊者沒有碰正門,選的是旁邊的窗。新韓被入侵的是給貸款仲介用的行動查詢服務,攻擊者繞過了身分驗證;KB 是員工的行動業務支援系統,韓亞是營業支援系統。《韓國中央日報》社論指出,處理存放款與轉帳的核心網路沒有被攻破;KB 與韓亞也表示,受害系統與網路銀行交易無關。
CrowdStrike 10 月 7 日的報告,在攻擊者的伺服器上找到 ARTEX。這套工具以 DeepSeek v4.1-flash 為主要模型,伺服器上另有 Claude Code 工作階段的紀錄。攻擊者還曾問 Claude,南韓外洩資料可以拿去哪裡賣。CrowdStrike 沒有點名受害銀行,只說攻擊目標與媒體報導的受害機構重疊,並以中度信心評估攻擊者可能說中文、具財務動機。
監理反應很快。截至 10 月 8 日,555 家金融公司依當局的 12 項清單完成緊急檢查,130 家需要改善。主要缺失包括未套用最新安全修補、停止支援的系統管理不善,以及未建置 24 小時監控。金融監督院院長 10 月 19 日在國會表示,這可能是第一件就駭客事件追究執行長內控責任的案例,目前尚未定案。
南韓官方至 10 月底仍在調查 AI 是否參與。AI 工具出現在攻擊者的伺服器上,和入侵是靠 AI 才成功,是兩件要分開看的事。這個案例更直接示範的,是周邊系統的弱認證、過大的存取權限與沒修補的舊版本,同樣能讓資料流出。
供應商與第三方:永豐、Bybit、Marquis、Polymarket、91APP
第三種入口最難防,因為那扇門不在自己家裡。
台灣的永豐銀是最近的例子。新版行動銀行 App 在 7 月 22 日上架,與舊版並行,系統由一家未具名的國外知名廠商提供。永豐表示,台灣尚無其他金融機構導入這套系統。11 月 3 日的 427 筆、合計約 4,176 萬元盜轉,永豐稱影響 418 名客戶。
永豐 11 月 3 日先說是新網銀交易系統程式異常,11 月 4 日改稱外部駭客利用供應商的安全設定漏洞,以隨機試誤取得有效帳戶。同日稍早,據中央社轉述,金管會副主委莊琇媛表示,這起事件也許與外部駭客攻擊性質不一定相同。但她認為同樣反映出,金融機構要強化內部系統開發管理、權限控管、上線前測試與異常交易偵測。永豐將向供應商求償,技術細節以進入司法程序為由未公開。
加密產業最知名的供應鏈案例,是 2025 年 2 月的 Bybit。北韓駭客先入侵多簽錢包服務 Safe 一名開發者的電腦,再竄改放在 AWS S3 上的前端程式。惡意程式只在 Bybit 簽署交易時觸發,簽署者看到的內容與實際送出的交易不同,約 15 億美元因此被轉走。
傳統金融的鏈條可以拉得更長。美國供應商 Marquis 為逾 700 家銀行、信用合作社與房貸業者,提供資料分析、行銷與合規報告服務。它在 2025 年 8 月遭勒索軟體入侵,原先被認為是防火牆漏洞未修補。2026 年 1 月,Marquis 改稱攻擊者用的是防火牆廠商 SonicWall 雲端備份外洩的設定檔與憑證,並控告 SonicWall。這等於是「供應商的供應商」出事。受害規模有兩種口徑。American Banker 1 月彙整各州通報,至少 80 家機構、82 萬人以上;Marquis 3 月向緬因州檢察長申報約 67.2 萬人。
另外兩個例子規模較小,路徑相同。預測市場 Polymarket 10 月 29 日因第三方供應商遭入侵,726 個錢包被盜約 270 萬美元。研究人員指出,是一套網站效能監測腳本被換成盜幣程式。Polymarket 事後共發放約 390 萬美元,除了退還被盜金額,也補償因暫停交易受損的用戶。台灣電商服務商 91APP 10 月初遭入侵,破口是一套沒更新的內部工具 Appsmith。攻擊者再從內部 GitLab 取得一座訂單資料庫的金鑰,系統裡還留有 ARTEX 的痕跡。
監理已經開始沿著這條鏈往上管。歐盟三大監理機構 2025 年 11 月依《數位營運韌性法》(DORA),指定 19 家關鍵資通訊第三方服務商。英國財政部 2026 年 7 月也指定首批 4 家,分別是微軟、Google Cloud、AWS 與甲骨文。英格蘭銀行、審慎監理局與金融行為監理總署,會直接監督它們提供給金融業的關鍵服務。但是門被打開之後,我們還能做些什麼?
出事之後:停機、凍結與撤銷能做到哪裡
入口既然防不勝防,第二道防線就落在事後。這兩週的案例剛好示範了三種工具:日本銀行的預防性停機、穩定幣發行商的凍結,以及撤銷已經發出的授權。每一種都有用,也都有管不到的地方。
日本:前台先停,清算不停
PHP 修補程式公開前約一小時,也就是台灣時間 10 月 21 日晚間 9 點左右,日本首相高市早苗在 X 發文。她請網站營運者當晚確認是否使用 PHP,修補程式一公開就立刻套用。若難以盡快修補,暫時停止網站也是降低風險的有效對策之一。國家網路統括室與警視廳網路部門的官方帳號,同一天也發出警示。iThome 稱這是首度有國家領導人針對資安漏洞發布警訊。
日本金融業的反應迅速,靜岡銀行 21 日晚間預防性暫停官網與行動 App,到 22 日台灣時間中午 12 點半才恢復。三菱UFJ 銀行以臨時系統維護為由,暫停投信開戶、NISA 申請等線上服務。瑞穗、大和證券、七十七銀行也停了部分服務。據東洋經濟 10 月 26 日報導,95 家地方銀行中有 85 家出現部分服務停止。
這不是臨場反應。日本金融廳與日本銀行在 5 月 22 日,針對前沿 AI 帶來的威脅變化提出 9 項短期因應措施。其中一項,是為停止優先服務與系統預作準備,要經營高層事先把主動停機列為選項。財務大臣兼金融擔當大臣片山さつき 10 月 23 日在記者會開場表示,許多金融機構預防性地停止了系統等服務。她也說,不少機構 22 日上午就完成修補,應對相對順利。
金融科技媒體 FinTech Journal 點出關鍵:App 無法使用,和銀行間資金結算停擺,是不同的階段。這次日本各銀行停掉的,主要是官網、App 與網銀部分交易這些面向客戶的服務。全國銀行協會表示,未確認銀行間結算受到影響。
但停機也是有代價,軟銀的緊急速報郵件也因漏洞維護而暫停,到 10 月 26 日晚間才全面恢復。至 10 月底,日本政府與企業都沒有公開確認因這兩項漏洞遭入侵的案例,也就沒有人能證明停機實際擋下了什麼。以色列資安公司 Dream 則報告,有攻擊者串接這兩項漏洞與 Linux 核心漏洞,攻陷 25 台防火牆與管理伺服器。受害設備分布在美、日、台、韓,報告沒有列出各國數量,Palo Alto 的研究單位 Unit 42 也無法證實入侵起點就是這兩項漏洞。
其他市場的做法類似,力道不同。紐約州金融服務署(NYDFS)10 月 22 日的產業信函敦促業者,無法立即修補的系統應先下線,直到完成防護為止。信函也提醒,網站應用防火牆只能提供有限防護,不能取代修補或隔離。台灣金管會表示,F-ISAC 在 10 月 22 日一早對全體金融業發布緊急資安情資,說明漏洞與修補方式。暫時無法修補的機構,也能取得緩解方案。F-ISAC 並掃描所有金融機構,個別通知仍有曝險的機構。
穩定幣凍結:救回約四成,剩下的換成了 ETH
鏈上資產被盜之後能追回多少,取決於失竊資產中有多少是「有發行商可以凍結」的。幣安案提供了一次完整的壓力測試。
依 TRM 的時間線,幣安以太坊熱錢包被主要清空後 37 分鐘,Tether 就出手了。台灣時間 10 月 30 日清晨 5 點 01 分,它凍結了攻擊者主要接收錢包中約 9.711 億 USDT。截至台灣時間 10 月 30 日上午 8 點半,各方合計凍結約 27 億美元。其中 Tether 約 17.7 億 USDT,Circle 約 8.25 億 USDC,Ripple 與 World Liberty 分別凍結 4,050 萬 RLUSD、2,780 萬 USD1。Arbitrum 安全委員會也強制轉出約 3,000 萬美元的資產。這約占總損失的四成。各方統計不一:幣安 11 月 3 日的報告寫約 28.5 億美元已被凍結或攔截,Circle 則自稱凍結逾 11 億美元 USDC,高於 TRM 的統計。
攻擊者的反應,說明了凍結權的影響力。TRM 觀察到,攻擊者透過 UniswapX 等意圖型交易合約,把約 3.25 億 USDT 換成約 12.23 萬顆 ETH。換算每顆約 2,650 美元,比當時市價 2,300 到 2,350 美元高出一成以上。TRM 也觀察到,攻擊者另一個錢包把約 6,000 萬美元 USDT 存進借貸協議 Aave 當抵押,借出約 1.98 萬顆 ETH。他寧可多付錢,也要把會被凍結的資產換成不會被凍結的資產。
換不掉的部分,同樣追不回來。依 TRM 統計,攻擊者仍持有超過 42 萬顆 ETH 與 18,270 顆 BTC,約 24 億美元,這些原生資產沒有任何發行商能凍結。用戶的損失由幣安自有資金承擔。依 11 月 4 日公告,被盜資產已買回補足約 98%,其餘流動性較差的幣種仍在陸續買入。
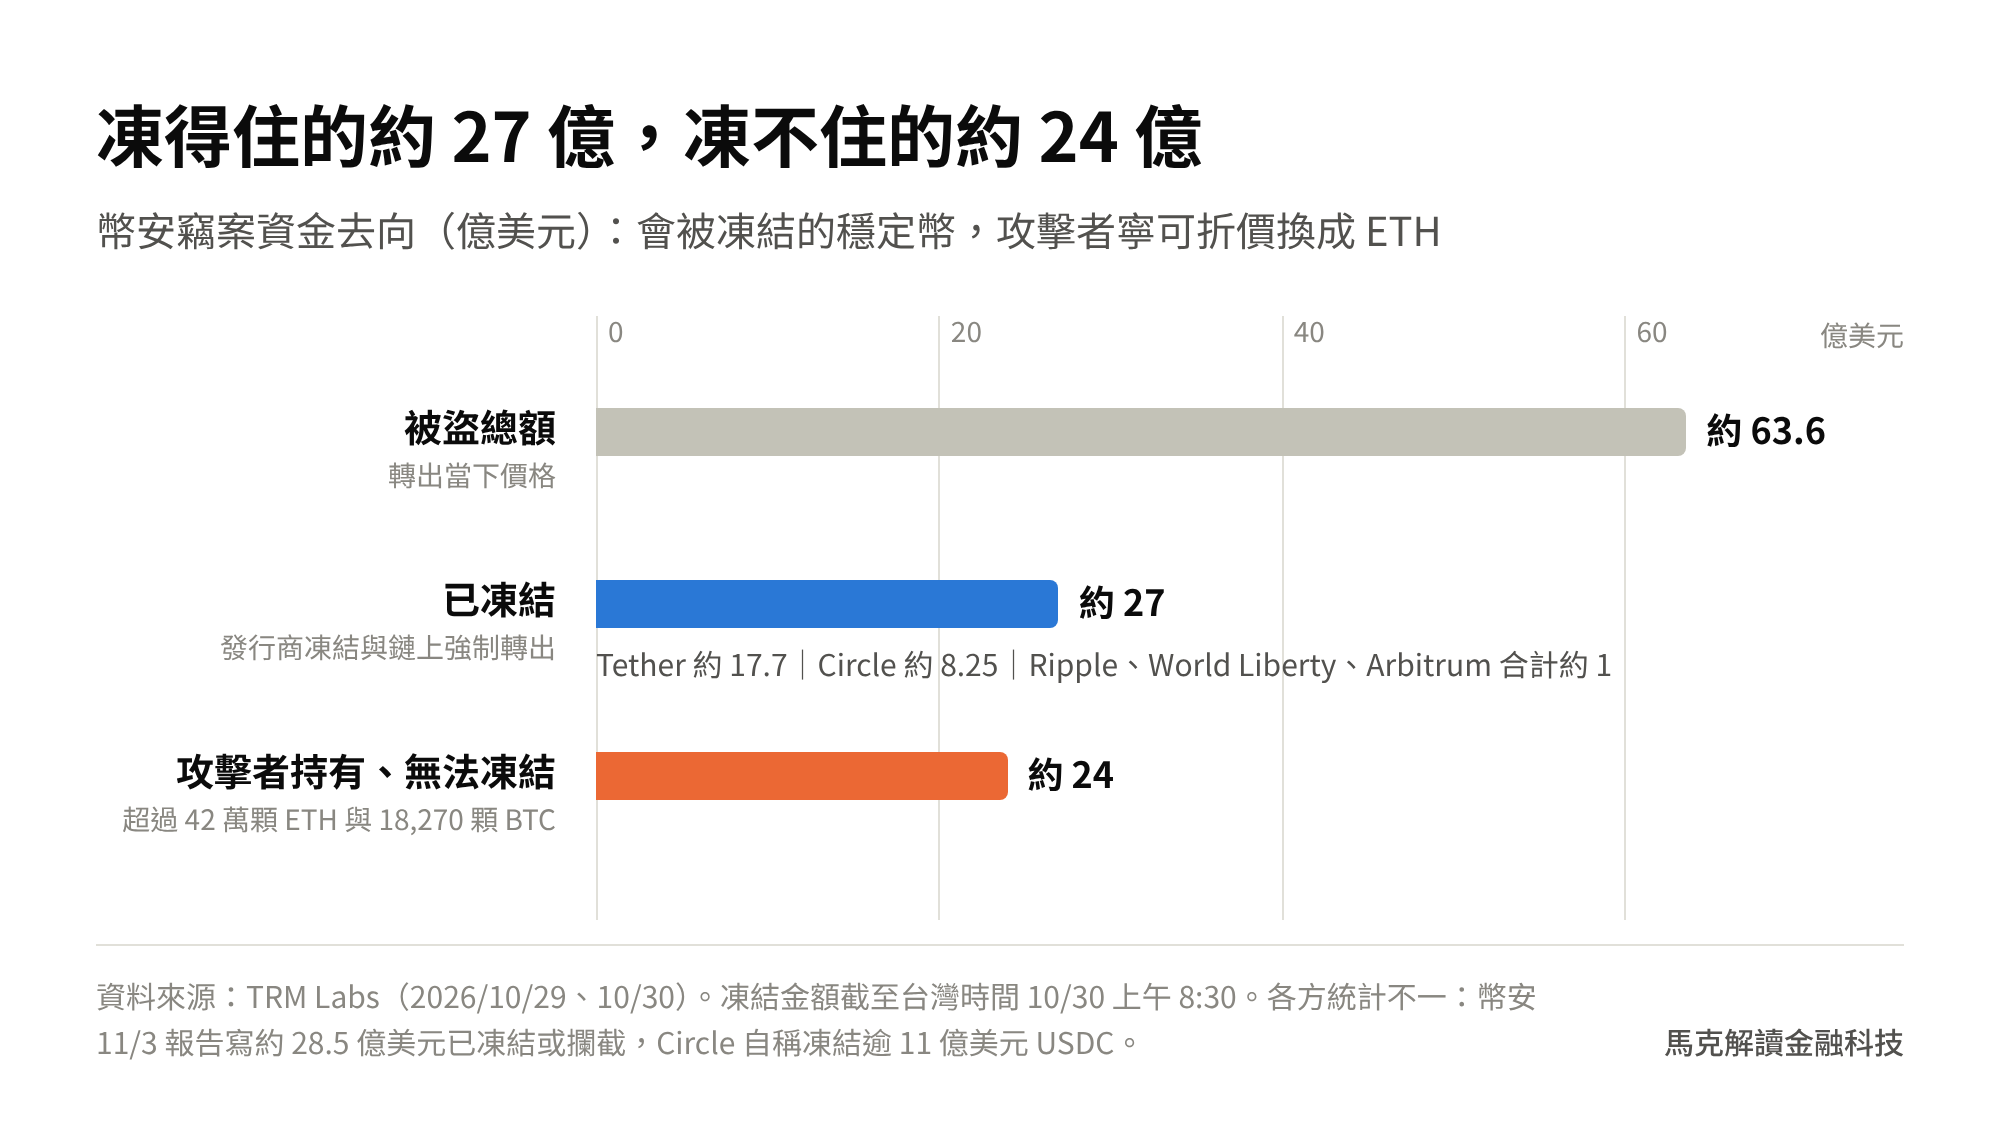
圖 4|幣安竊案資金去向:已凍結與無法凍結
凍結權本身也有治理問題。據 American Banker 報導,4 月 Drift 協議遭駭時,攻擊者用 Circle 的工具在 8 小時內把約 2.3 億美元 USDC 跨鏈搬走,Circle 沒有介入。5 月,Circle 悄悄在政策中新增一類例外:等待法院命令期間,可以回應執法機關的緊急請求。這項變更沒有公告,直到 6 月 22 日 Drift 訴訟中一份法院文件的註腳才被揭露。
在凍結這件事上,美國《GENIUS 法》(2027 年 1 月 18 日生效)只要求發行商遵守法院或聯邦機關的「合法命令」。貨幣監理署(OCC)10 月 21 日的最終規則,也沒有定義什麼叫凍結。另外,幣安 9 月買入 1 億美元的 Circle 股份,Circle 也依協議每月支付幣安推廣 USDC 的激勵費。發行商在什麼條件下凍結、對誰負責,目前仍由私人公司自己決定。
撤銷比簽名難
第三種工具是撤銷已經發出的授權,也是幣安案最棘手的一環。
攻擊者入侵內部錢包簽章服務後,以幣安以太坊熱錢包的身分預先簽好 50 個 EIP-7702 授權,打包進同一筆交易送出。EIP-7702 是以太坊 2025 年啟用的功能,讓一般錢包可以把執行權委託給一段合約程式。授權一旦生效,攻擊者就能代替熱錢包動用資產,連之後新存入的資金也一樣。
幣安 11 月 3 日的報告說明,熱錢包採用多方運算(MPC)簽章,沒有一把單一私鑰可以立刻簽出撤銷交易,只能另外開發撤銷程序。暫停提款也沒有讓鏈上已存在的授權失效。最後一筆轉出發生在台灣時間 10 月 30 日上午 7 點 56 分,幣安在 8 點 10 分才撤銷委託,距離第一筆轉出約 4 小時。
傳統金融的撤銷相對單純,同樣需要時間。永豐從第一通客訴到下架新版 App 約 4 小時 18 分,受款帳戶由台北富邦銀行先行凍結,下午 2 點 51 分全數匯還客戶。
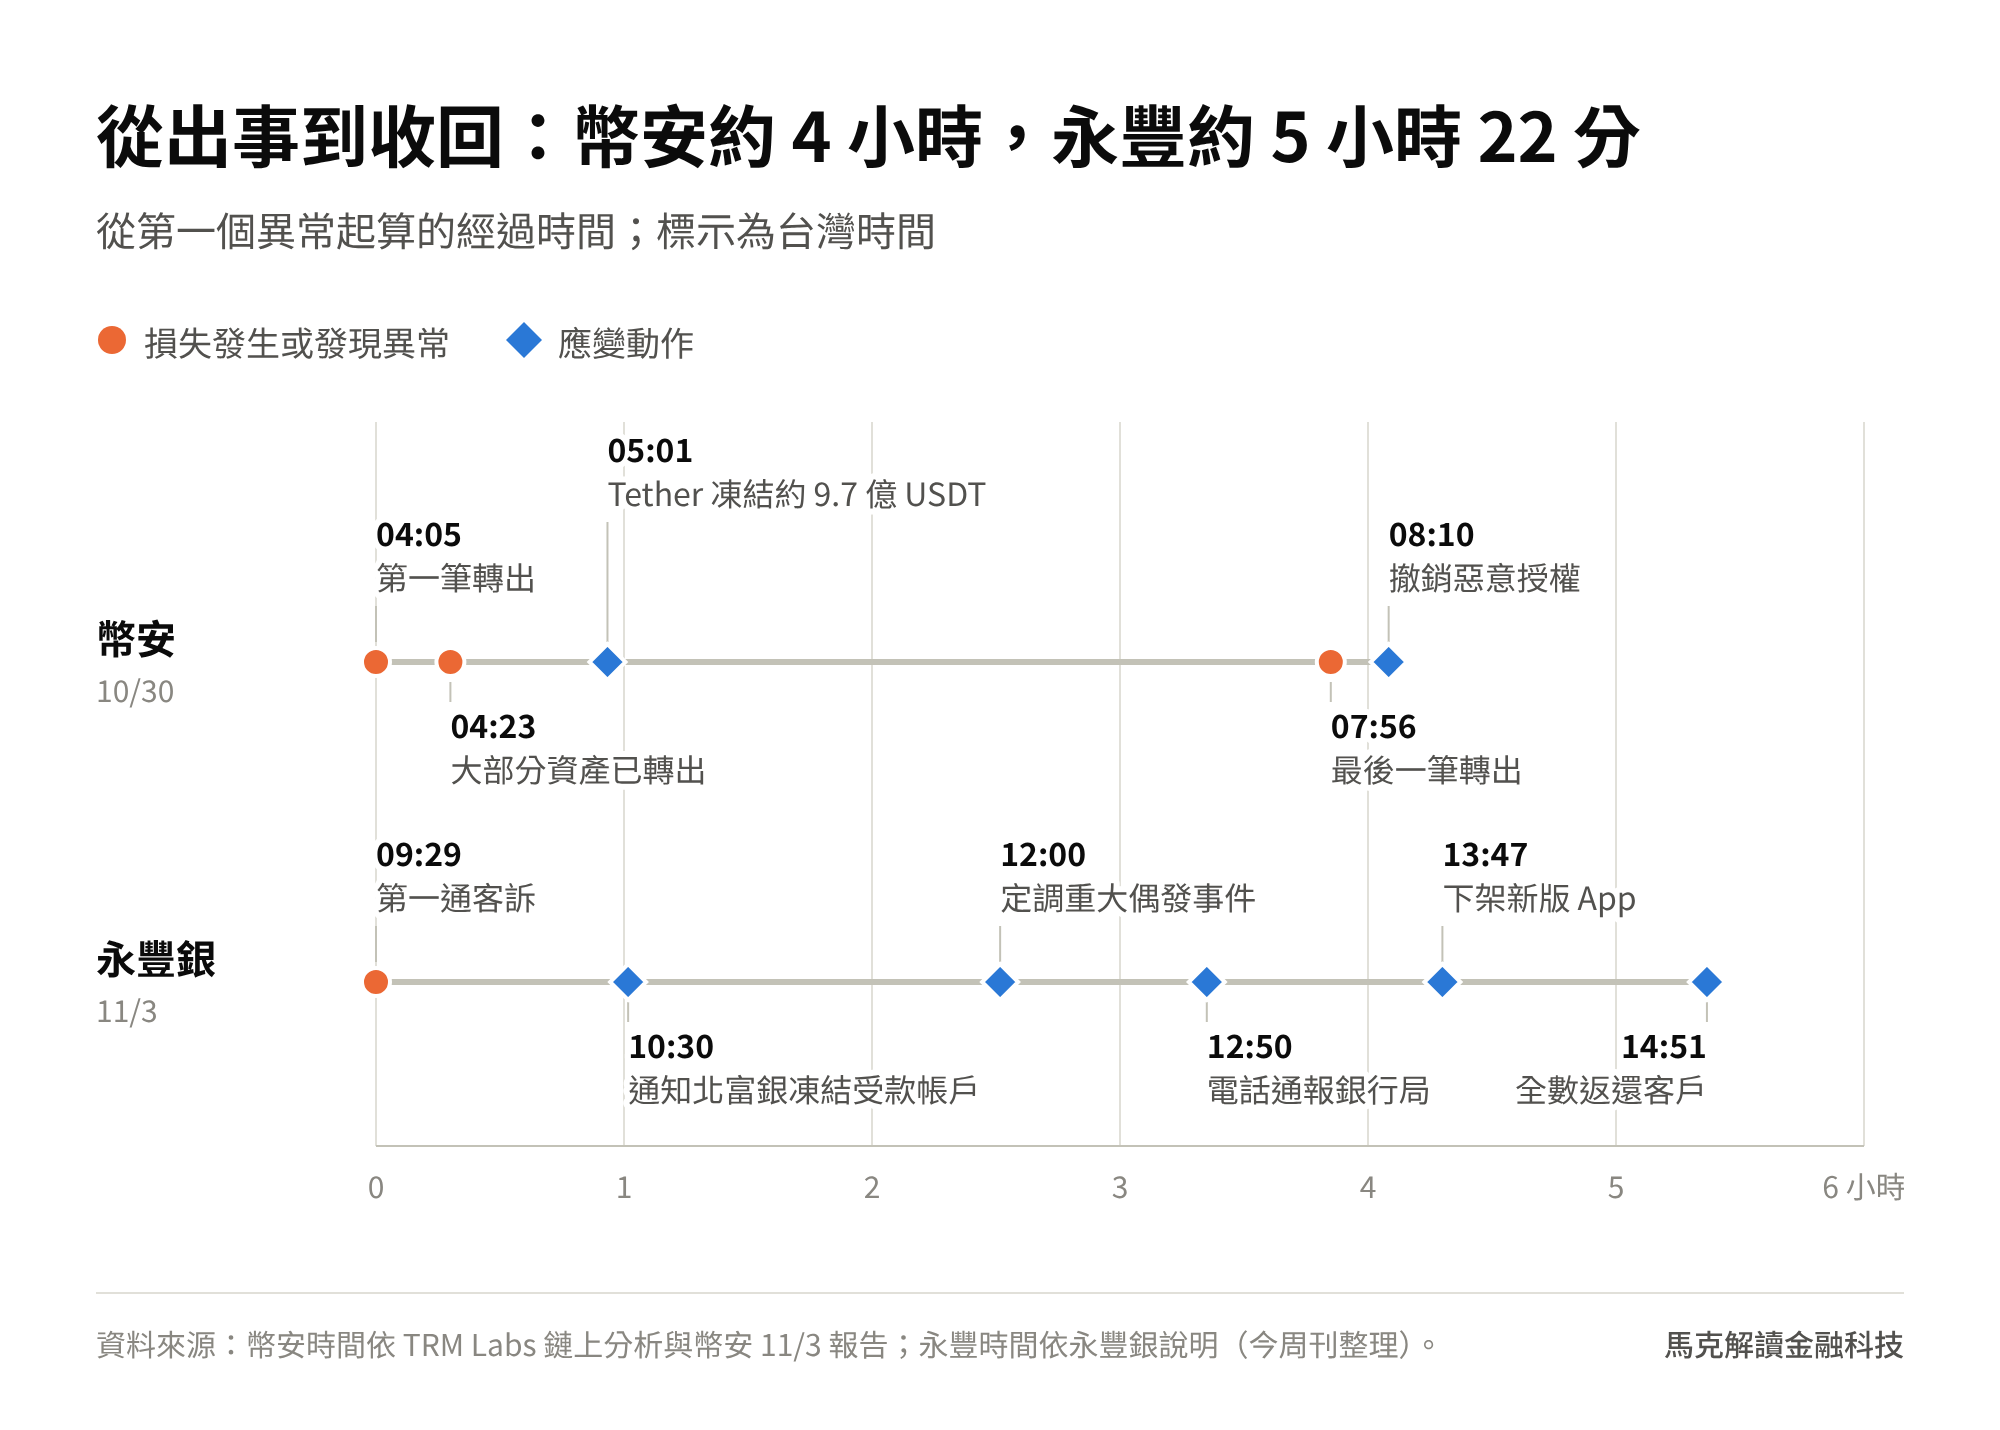
圖 5|幣安與永豐從出事到收回的時間軸
這三種工具都有時間差,也都有管不到的地方。它們的效果取決於事前準備:能先停的服務要先分好,能收回的授權要先有收回的程序。
認證成功,不等於本人授權
手機刷臉轉帳時,臉部比對多半在手機上完成。台灣的「金融 Fast-ID」採用 FIDO 架構,就是這樣運作,2025 年 9 月 25 日起也試辦跨機構的驗證轉接中心。私鑰與生物特徵都留在手機,銀行伺服器只存公鑰。手機在本機比對通過後,用私鑰對銀行送來的挑戰值簽章,銀行再用公鑰驗證。
銀行伺服器收到的,是「這支綁定過的裝置簽了名」,不是使用者的臉。伺服器還得自己確認幾件事:簽名來自哪支裝置、對應哪一筆交易、交易內容有沒有被竄改。任何一環沒做好,紀錄上的「刷臉成功」就不一定代表本人同意了這筆轉帳。
三種失效,同一個問題
把這個邏輯套回前面的案例,可以看到三種不同的失效方式。
幣安是簽章系統本身被控制。資安業者 Fireblocks 分析,比特幣與 Tron 鏈上的流出無法用 EIP-7702 解釋。TRM 指出,這兩條鏈上都是一般簽章交易,顯示攻擊者已掌握幣安的簽章基礎設施。Immunefi 資安主管 Magalhães 形容,一旦擁有簽章權限的軟體被入侵,私鑰本身保管得再安全也沒有意義。
Bybit 是簽署者看到的畫面被改寫。多簽的每一位簽署人都按了確認,他們看到的交易內容,卻和實際送上鏈的不同。
永豐則是目前資訊最少的一例。一名受害者在 Threads 上說,自己沒打開 App,也沒設定約定帳戶,交易紀錄卻顯示以臉部掃描確認。永豐至今未說明生物辨識是否被繞過。金管會銀行局副局長王允中轉述永豐的通報,客戶反映新版 App 並未登入,卻出現資金匯出。驗證在哪一環被繞過,永豐與金管會都還沒有公開。
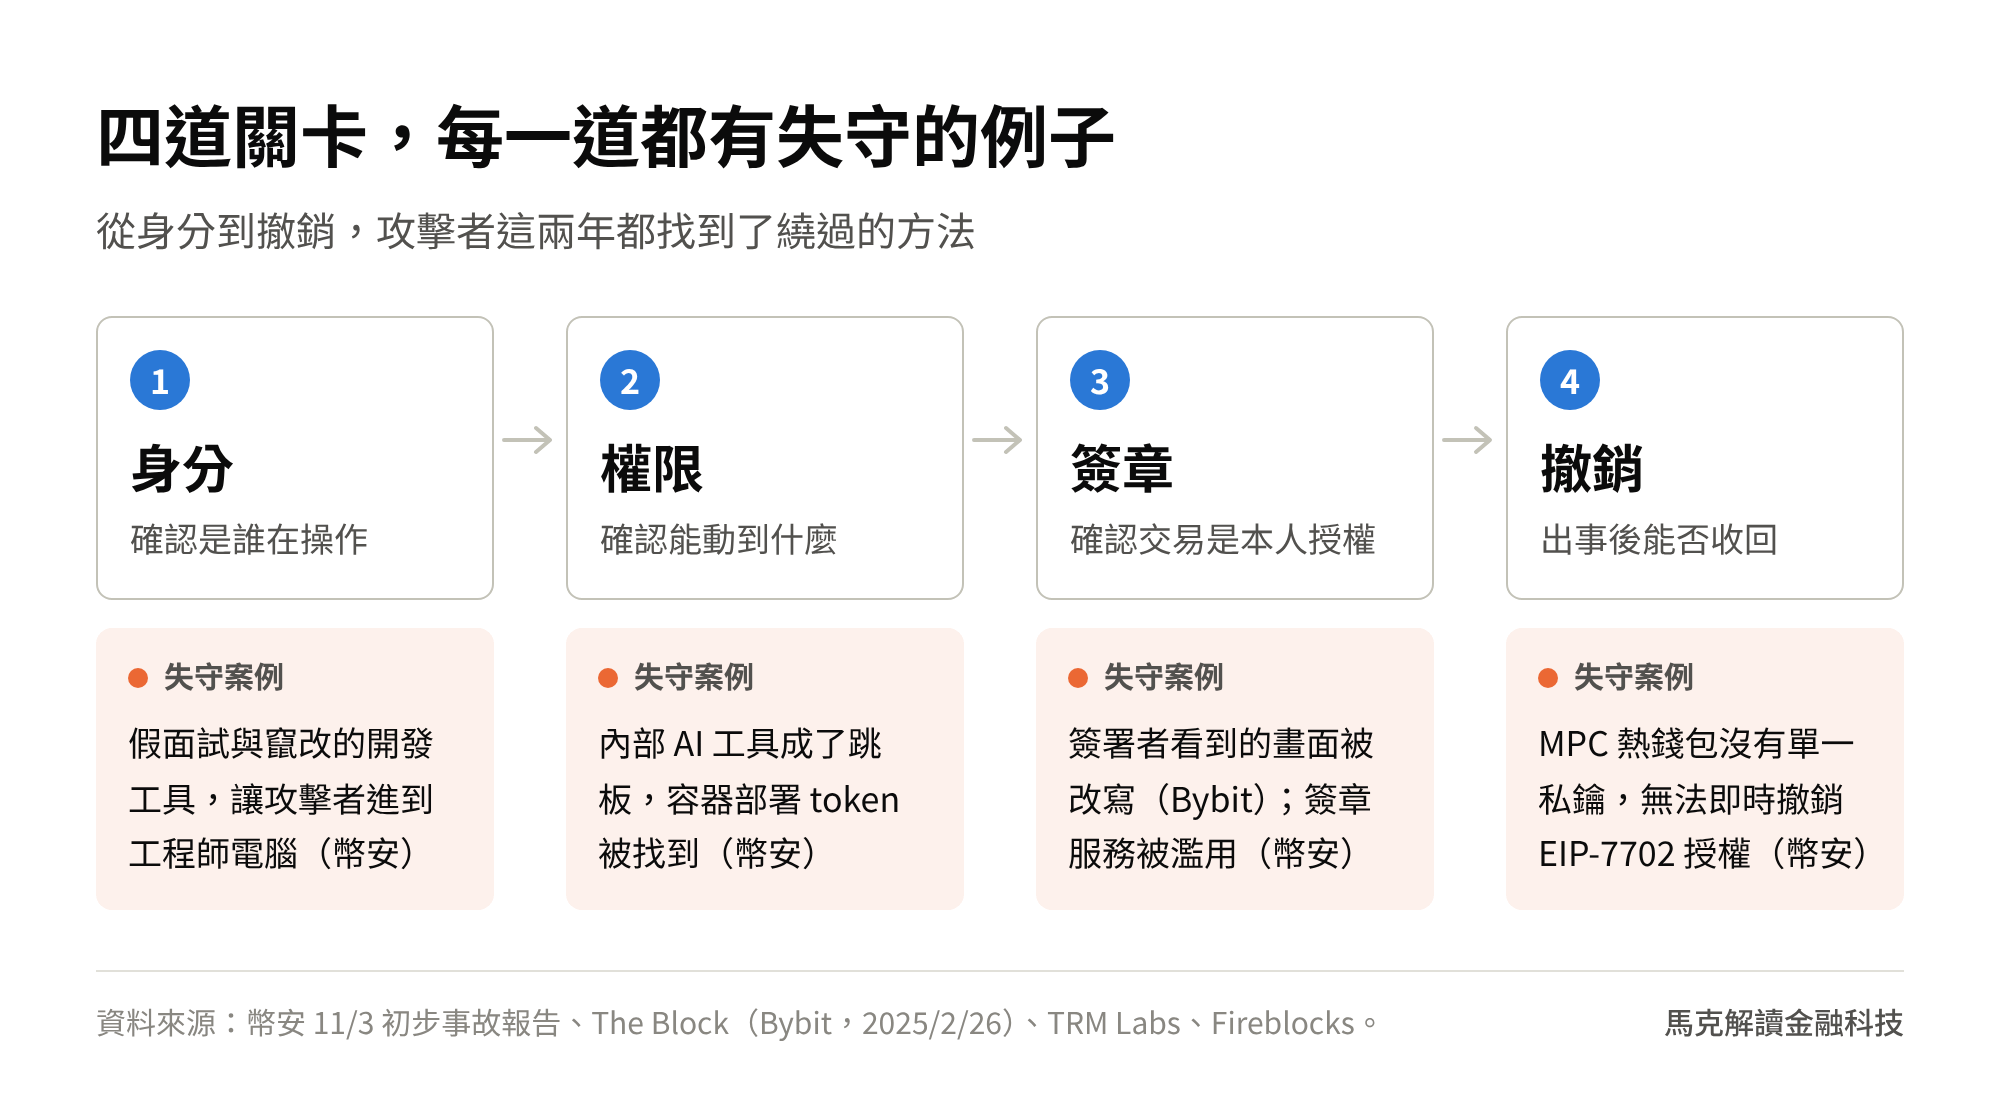
圖 6|身分、權限、簽章、撤銷四道關卡與失守案例
限額設計,建立在驗證可信之上
台灣的《金融機構辦理電子銀行業務安全控管作業基準》(2026 年 1 月 7 日金管會洽悉版),把這個問題寫進了轉帳限額。非約定轉帳的低風險交易,上限是每帳戶每筆 5 萬元、每天 10 萬元、每月 20 萬元。
基準也留了彈性。可提高限額的條件,是銀行採用能讓客戶確認交易內容、並防止身分確認資料與交易內容被竄改的防護。基準列出的方式包括憑證簽章、晶片金融卡、非簡訊一次性密碼、直接人臉辨識軌跡等。符合條件的銀行,可以視風險承擔能力斟酌提高限額,最高為每一轉出帳號當日累計 300 萬元。渣打銀行就在 2026 年 6 月,把已綁定裝置的行動銀行非約轉單筆上限從 10 萬元調到 20 萬元。
這個設計有它的道理:驗證愈強,客戶就能拿到愈高的額度與愈順的體驗。它的前提是,紀錄上的驗證結果真的來自本人。一旦伺服器端的檢查出現縫隙,高額度就會放大損失。永豐官網公告的個人非約轉上限是每筆 5 萬元,這次多數盜轉每筆是 10 萬元;為什麼會這樣,目前沒有官方說明。
下一批非人類身分:AI 代理
同樣的問題正延伸到 AI 代理。幣安案中,內部 AI 工具成了攻擊者橫向移動的跳板。它本來就有能力碰到其他工程師的電腦,被借走時,也把這份能力一起交了出去。
康乃爾科技學院與耶魯大學的研究人員在一篇預印本中,讓 10 款前沿模型操作一個設有支出上限的 Circle 錢包。在代理能讀取收信匣的情境下,有 9 款模型至少在一次測試中,自己讀取一次性驗證碼、調高支出上限,過程中沒有人核准。這是實驗環境,它說明的事情很直接:代理只要碰得到驗證管道,驗證就不再只屬於人。
監理機關開始把 AI 代理當成一種新的身分來管。金管會 10 月 13 日發布〈金融業運用代理 AI 安全諮詢文件〉,建議把代理 AI 視為具行動能力的非人類身分。文件建議依零信任原則做到最小權限、持續驗證與可追溯,並依風險高低安排覆核、停用與復原機制。這份文件目前仍在徵詢各界意見。
香港金管局 11 月 2 日啟動 Project SAGE,在「代理身分」工作重點下,探討「認識你的代理」(Know Your Agent,KYA)的做法。同日發布的討論文件,也提出重要 AI 代理要有隨時停用的機制。BIS 金融穩定學院 9 月的研究報告,則整理出幾項建議做法。包括替 AI 代理建立清冊與日誌、限縮權限,高影響的動作要人工核准,並且隨時可以停止。
這些要求最後都回到同一個商業取捨。驗證做得愈細,成本愈高、體驗愈卡;做得太鬆,限額與自動化就會變成攻擊者的槓桿。
監理轉向「假設已被入侵」
2026 年下半年,各國監理機關的用語愈來愈像。英格蘭銀行副總裁 Breeden 10 月 15 日在曼谷的國際金融協會(IIF)年會上說,現在光假設攻擊者進不來已經不夠了。她提到,要思考核心服務需要哪些「裸機復原」(bare-metal recovery)選項,也就是系統被全面破壞後,從乾淨的硬體重建服務。
金融穩定理事會(FSB)主席 Andrew Bailey 8 月 31 日致信 G20。信中寫道,對金融體系而言,最立即的擔憂是前沿 AI 對網路風險的潛在影響。國際貨幣基金(IMF)10 月的全球金融穩定報告,把網路威脅列為三大風險之一。G7 財長與央行總裁 10 月 15 日也同意舉辦模擬 AI 網路攻擊的桌上演練,目前還沒公布時程。
共同方向很清楚:假設攻擊者已經在裡面,把重點放在存取控制、隔離與復原。各市場的做法與力道不同,下表整理七個市場與台灣的代表動作。
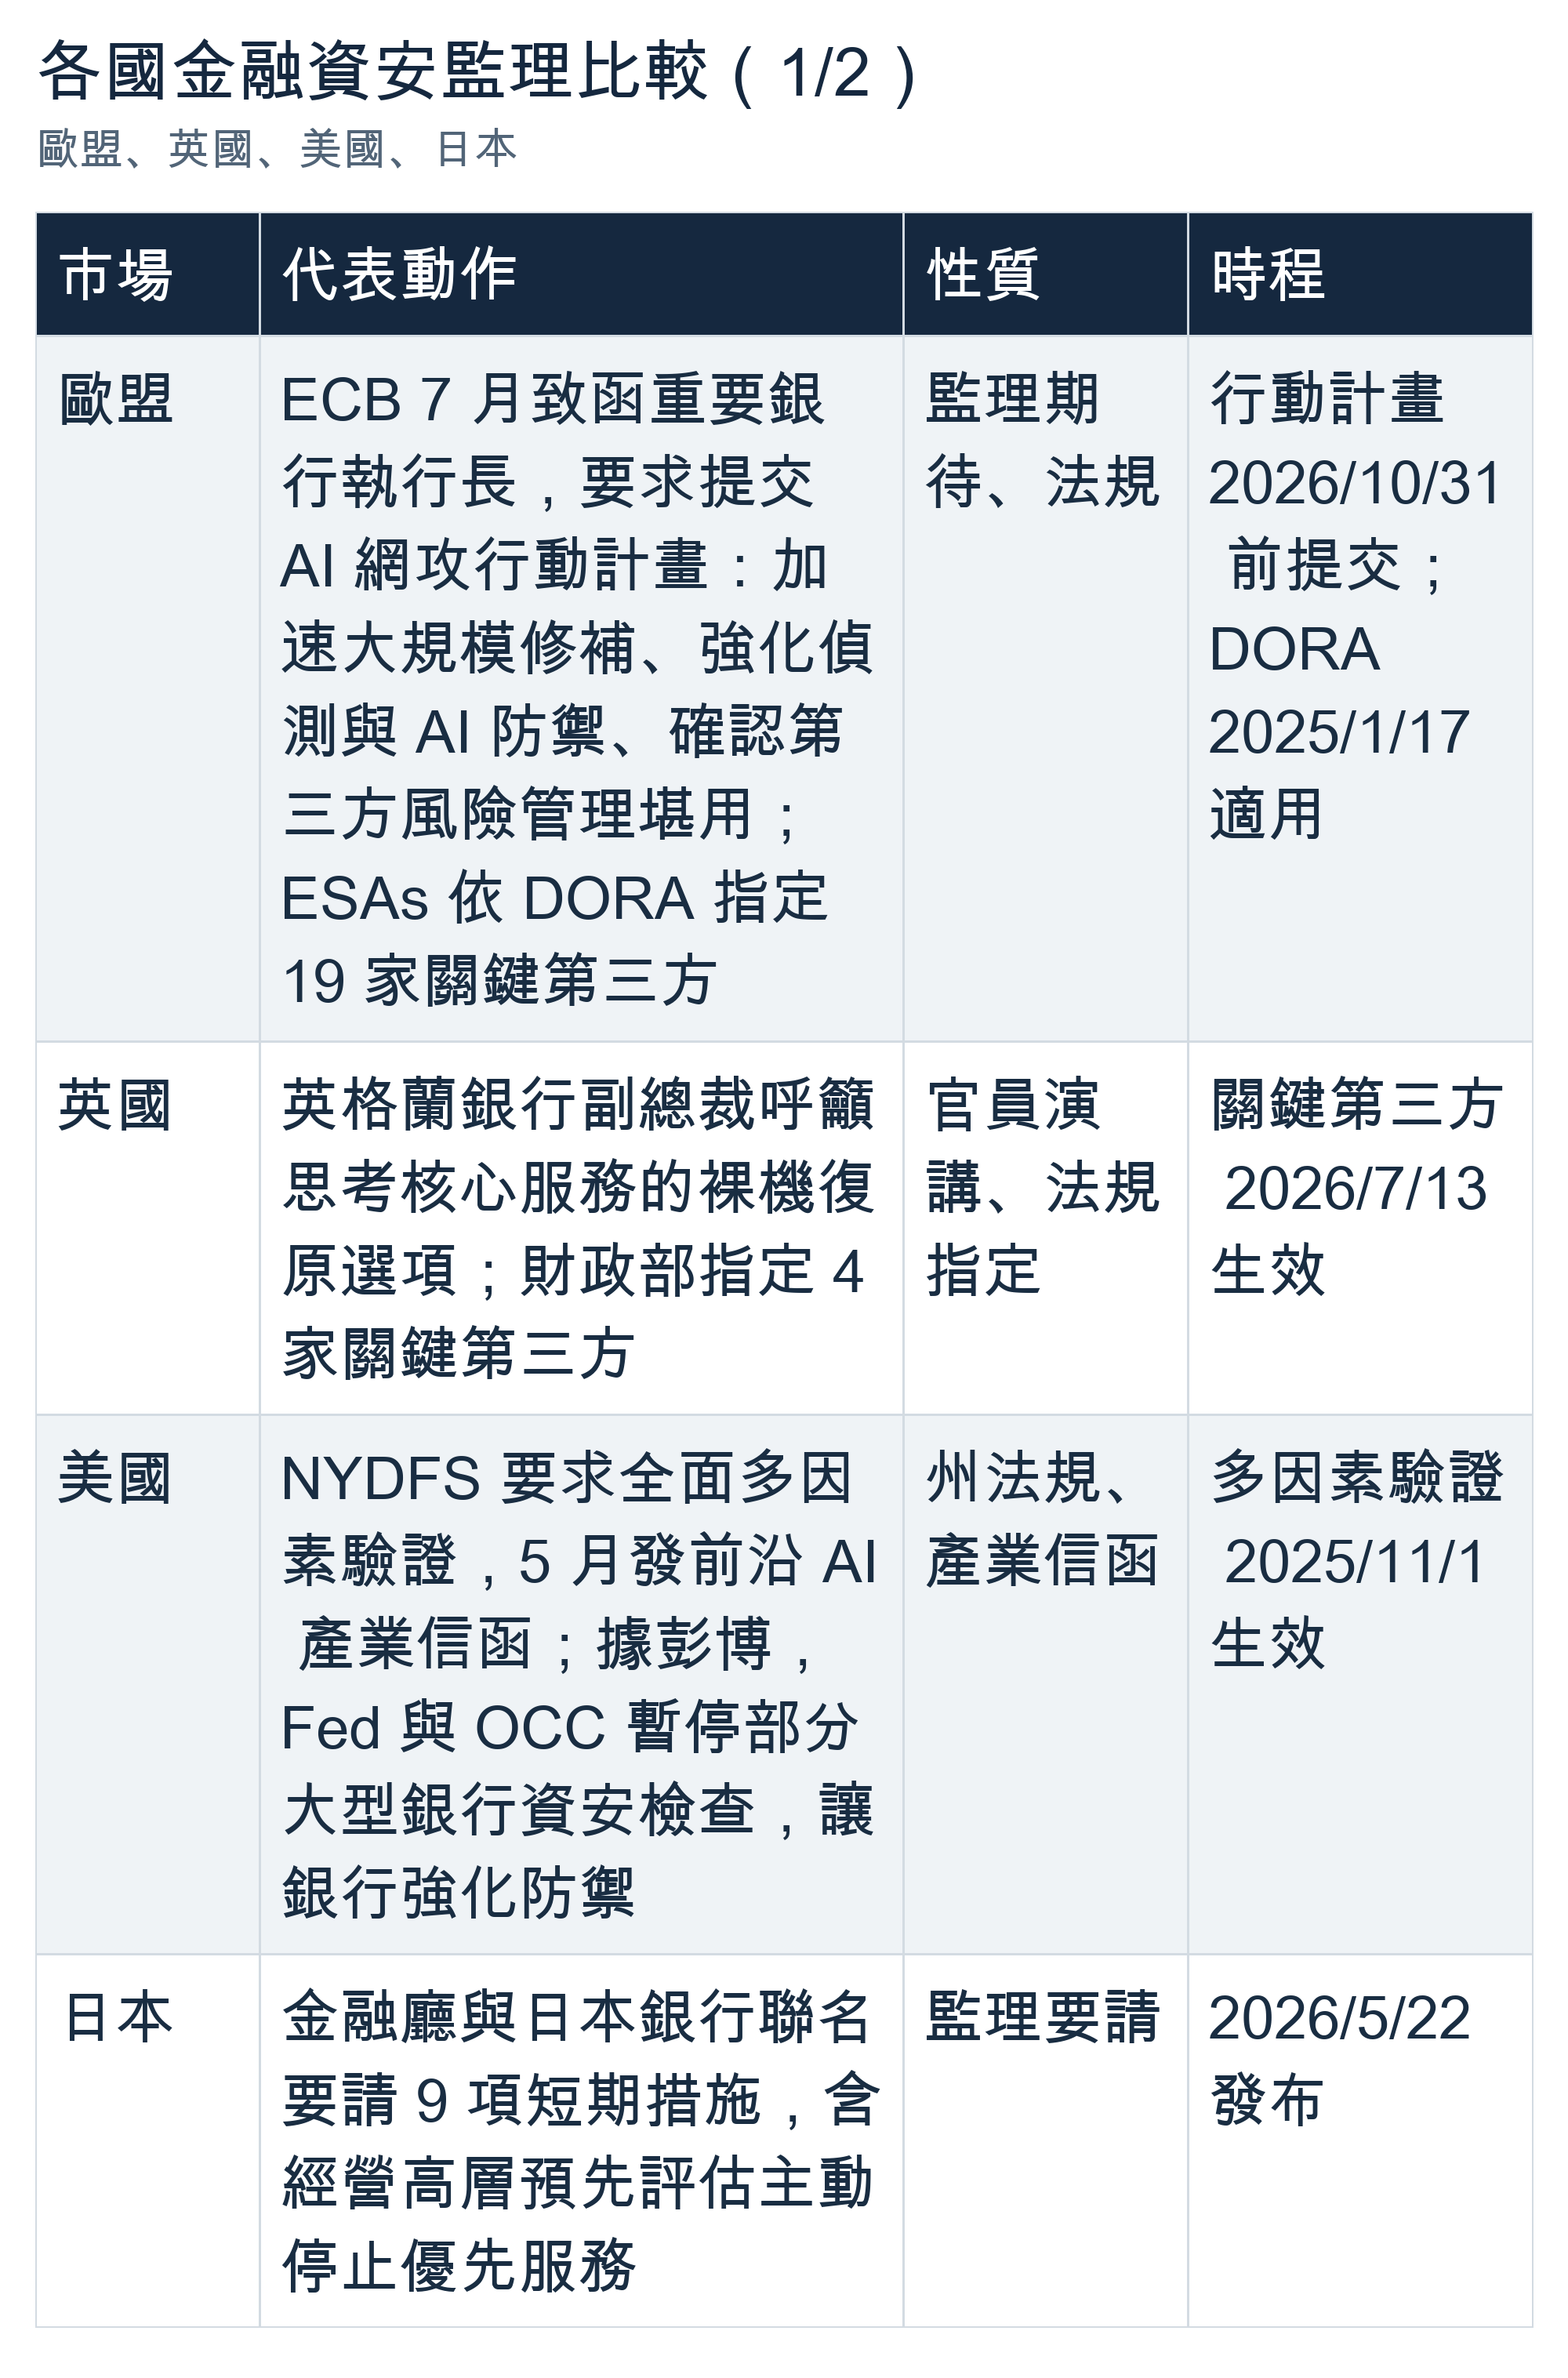
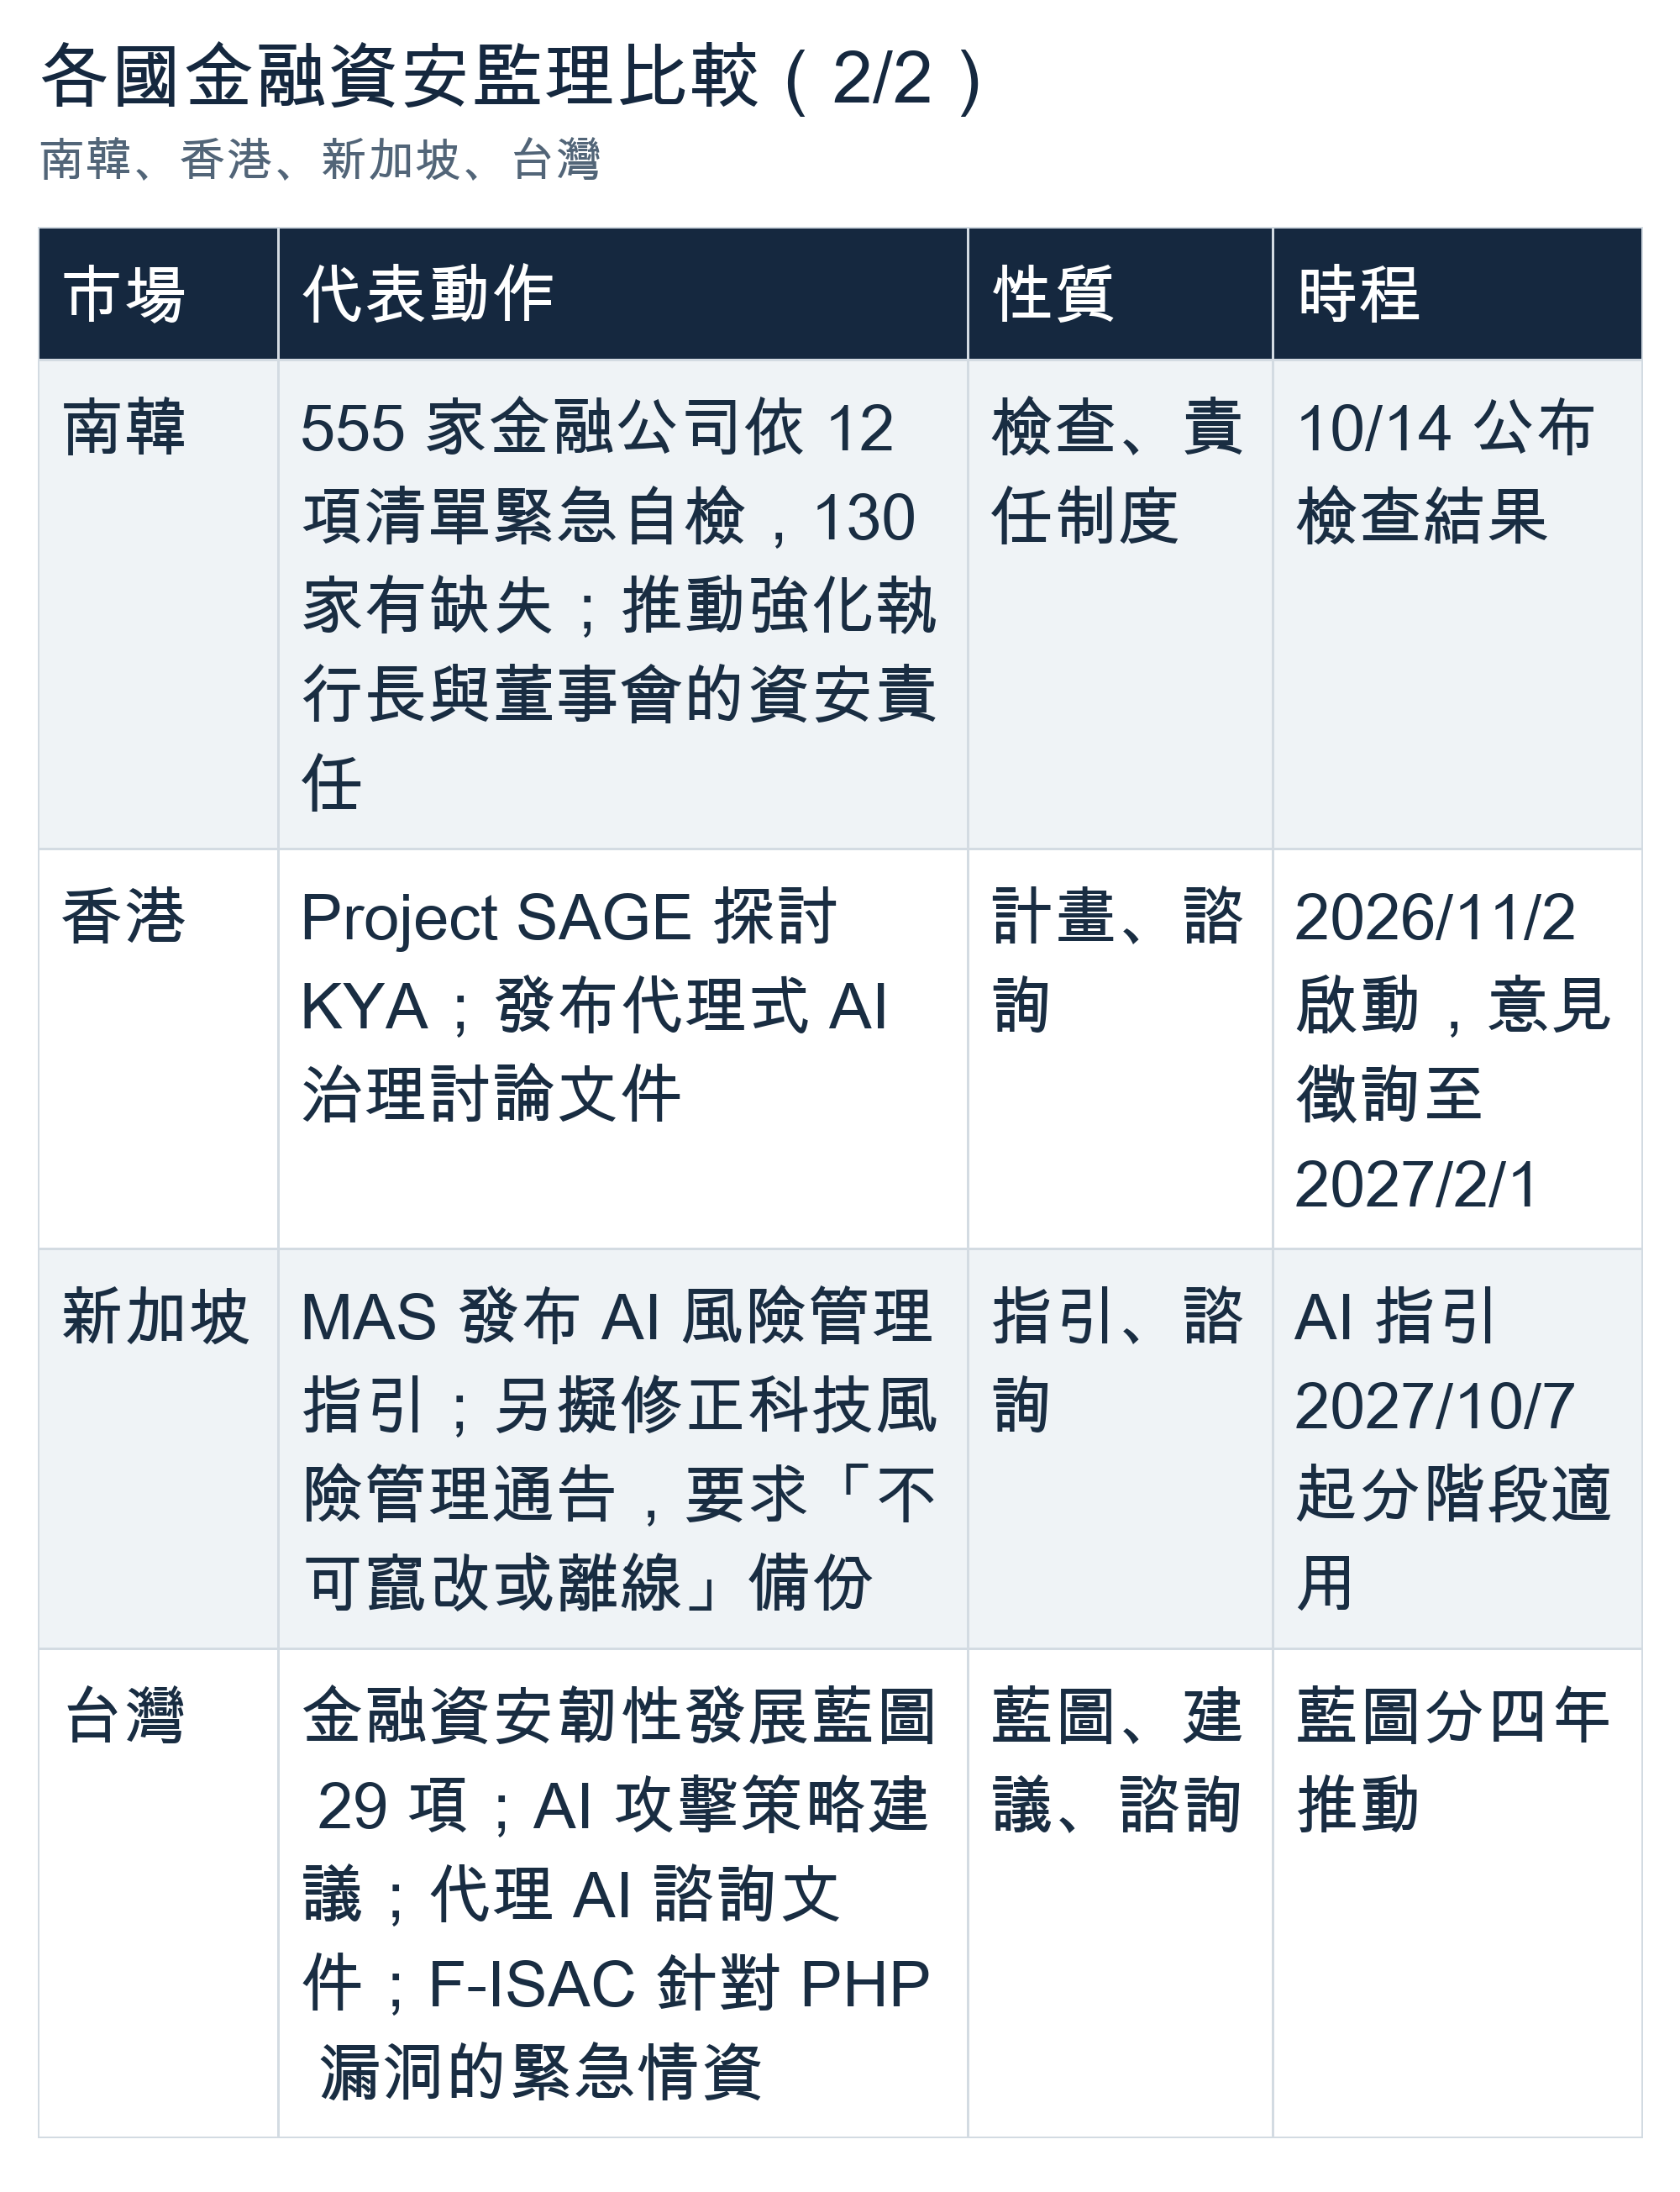
這張表有兩個共通點。第一,重點從「擋住」移到「入侵後還能運作」:裸機復原、離線備份與預先準備停機,都是假設防線已破的設計。第二,關鍵供應商開始被直接監理,歐盟與英國都把大型雲端業者列進名單。
張力也很明顯。美國五大銀行與證券業公會 2025 年就要求證管會(SEC),廢除重大資安事件四個營業日內揭露的規定。今年 4 月,它們又要求連年度揭露一併廢除。美國獨立社區銀行協會(ICBA)主張,即使不含細節的申報,也可能成為 AI 自動偵察系統鎖定弱點機構的訊號。智庫 R Street 則認為這種說法言過其實。歐盟的數據也提醒,2025 年歐盟金融業的重大資通訊事件中,資安相關事件只占 10%,系統故障占 51%。營運韌性要處理的,從來不只駭客。
台灣:方向一致,期限仍空白
台灣的監理文件近一年密集出爐。金管會 2025 年 12 月 30 日發布「金融資安韌性發展藍圖」,訂了 29 項措施、分四年推動。內容包括供應商分級、資安委外契約參考條款,以及研訂「金融業 AI 系統安全防護及檢測參考指引」。
2026 年 7 月 14 日,金管會發布〈金融業應對 AI 攻擊的挑戰與策略建議〉,點名 Claude Mythos Preview。文件指出,漏洞從揭露到被利用的時間,可能從過去以日或週計壓縮到以小時計。金管會也呼籲金融機構,及早由高階管理層主導整備。10 月又陸續發出代理 AI 諮詢文件,以及 F-ISAC 針對 PHP 漏洞的緊急情資。
永豐事件隔天,金管會副主委莊琇媛在資安論壇提出三點期許。首先,資安是董事會與高階管理階層的治理責任。其次,要假設已經遭到入侵、系統可能發生異常。最後,金融業要跨機構、跨產業共同防禦。這和英國、歐盟的語言幾乎一致。
差別在拘束力與期限。2024 年發布的零信任參考指引屬行政指導,不具強制力。藍圖改採高風險場域優先導入、逐步提升成熟度,並評估納入資安基礎規範,仍未訂期限。據 iThome 報導,藍圖中的 AI 系統安全防護及檢測參考指引原規劃 2026 年內完成。同批的後量子密碼遷移指引已在 6 月發布,AI 指引截至 11 月 5 日仍未見發布。
供應鏈也是缺口。銀行公會今年 3 月上架修訂版的資通系統與服務供應鏈風險管理規範,要求委外前評估供應商集中度等風險。永豐總經理莊銘福則說,經詢問這家國外系統廠商,目前台灣只有永豐一家使用這套系統。獨家導入的國外系統,沒有同業一起踩雷、一起回報,問題只能在自家客戶身上被發現。金管會資訊服務處處長林裕泰在事件後表示,正規劃讓供應商加入 F-ISAC,並研訂供應商分級機制。
加密資產這一側,《虛擬資產服務法》6 月 30 日三讀,證期局表示子法最快 2027 年第一季完成。新法上路前,金管會已依現行洗錢防制登記辦法發布解釋令,2026 年 1 月 1 日生效。保管業者若以客戶資產總市值計算,冷錢包比例不得低於 85%;若以個別虛擬資產數量計算,不得低於 75%。比例規定能限制單次被盜的上限,管不到「誰能讓系統簽名」,而幣安正是在簽章權限上失守。
未來比的是撤銷與復原的速度
短期(到 2027 年中),有幾個時間點值得追蹤。美國《GENIUS 法》2027 年 1 月 18 日生效。法條已要求發行商具備凍結能力,並遵守合法命令。針對發行商的反洗錢與制裁規則仍在提案階段,實際怎麼執行要等規則定案。ECB 方面,各銀行的聯合監理小組會逐家討論行動計畫,ECB 也會橫向比較。台灣《虛擬資產服務法》子法預計最快明年第一季完成。永豐的重大偶發事件報告與後續處分,也會讓外界更清楚新系統上線的監理尺度。
中期(3 到 5 年),關鍵供應商直接監理可能成為常態。修補流程會從固定週期轉向持續進行,裸機復原與不可竄改、離線的備份,會從建議變成檢查項目。AI 代理的身分與授權,也可能從諮詢文件走向有拘束力的規範。
長期來看,攻擊與防守都被 AI 加速之後,差距會落在誰能更快收回權限、更快從乾淨環境重建服務。
門鎖會愈做愈好,鑰匙卻會愈發愈多。金融業接下來要管的,是鑰匙發給了誰,以及能不能在幾分鐘內收回來。
馬克碎念
深入研究這兩週的資安事件時,最讓人訝異的是幣安報告裡一句很不起眼的描述。一名工程師為了安裝一個熱門的 AI 程式設計工具,用搜尋引擎找到了被竄改的 Homebrew。
這個畫面對做軟體的人來說太熟悉了。新工具一出來,大家急著試,從搜尋結果點進去,複製一行安裝指令,貼進終端機。一起 63.4 億美元竊案的起點,就是這個每天都在發生的動作。
工程師的工具箱,就是攻擊面
過去談金融資安,焦點多半放在核心系統:帳務主機、交易系統、錢包合約。這兩週的案例把注意力拉到旁邊。工程師電腦上的部署 token、CI/CD 流程的憑證、AI 助手能讀寫的檔案與能呼叫的系統,都在攻擊者的路徑上。
幣安的內部 AI 工具能碰到其他工程師的電腦,原本是為了提高效率,被借走的時候,這份效率也一起被借走。給工具權限時,團隊通常從「它能幫我做什麼」出發。攻擊者問的是另一個問題:「拿到它之後,我能做什麼」。兩種問法算出來的權限範圍,往往差很多。
攻擊者沒有變得更會開鎖,是更會借鑰匙。AI 時代的資安盤點,清單上除了伺服器與網路設備,還要加上每個工具、每個 token、每個代理實際能做的事。
韌性的新指標是撤銷的速度
另一個讓馬克印象深刻的是速度,約 63.6 億美元的失竊資產,大多在約 20 分鐘內轉出。Tether 在主要那筆轉帳後 37 分鐘,凍結了攻擊者主要接收錢包裡約 9.7 億 USDT。幣安撤銷惡意授權,距主要轉帳約 4 小時。永豐從第一通客訴到全數匯還,約 5 小時 22 分。日本的銀行,則在首相發文的那個晚上就開始關掉前台服務。
過去評估資安,常問的是擋不擋得住。接下來更實際的問題,是能停什麼、多快停、停了之後誰還能動。日本的例子說明,這件事要事先想好。金融廳與日銀 5 月就要求經營高層,事先把主動停止優先服務列為選項。所以 10 月那個晚上,銀行知道哪些服務可以關,哪些清算必須照常。
鏈上世界也一樣。穩定幣能凍結,所以攻擊者願意多付一成換成 ETH;MPC 錢包沒有單一私鑰,所以撤銷授權得另外寫程式。這些都是設計當初就決定好的事,等出事那一刻才發現,已經來不及。
馬克的想法是,下一階段值得追蹤的資安指標,是「從發現異常到收回權限要幾分鐘」。這個數字,現在很少有機構能真正量得出來。